BOSSAI: um hacker, 12 agentes de IA e ataques em 11 países
Investigação revela como um único operador utilizou inteligência artificial para automatizar invasões, acessar dados de serviços de emergência e comprometer organizações em diferentes países.
Uma investigação da Acronis Threat Research Unit (TRU), divulgada em 4 de novembro de 2026, revelou uma operação de ciberataques conduzida por um único indivíduo que utilizava uma infraestrutura chamada BOSSAI para coordenar ferramentas de inteligência artificial contra organizações públicas e privadas.
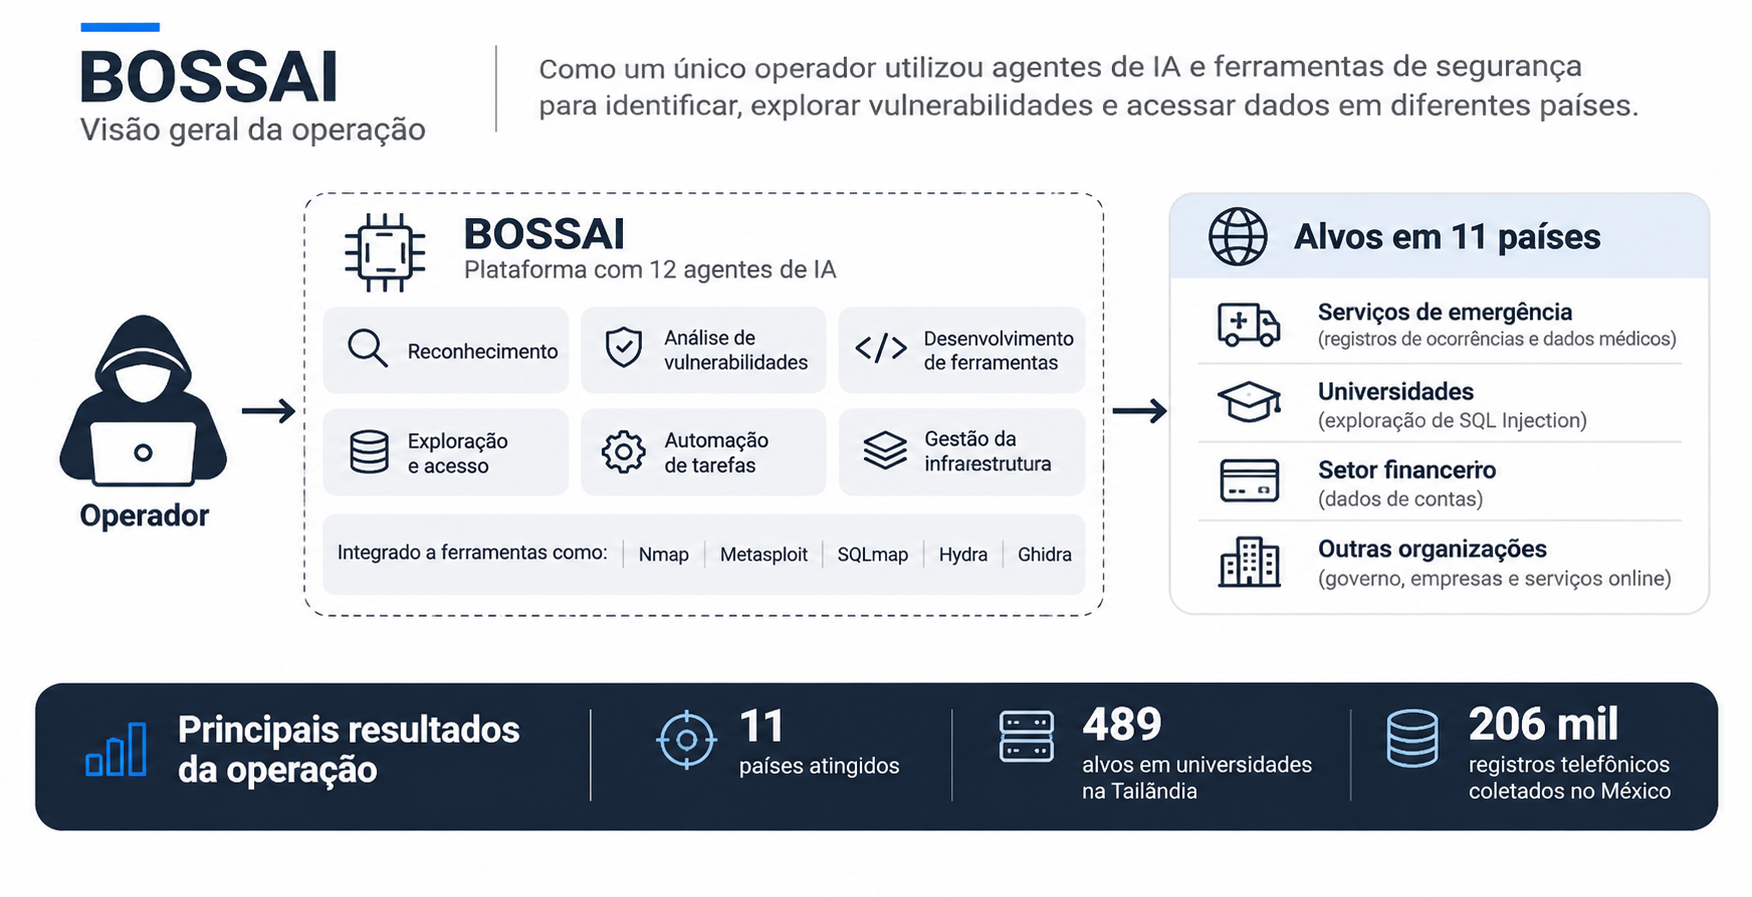
O sistema reunia 12 agentes de IA especializados em diferentes atividades, incluindo reconhecimento de redes, identificação de vulnerabilidades, desenvolvimento de ferramentas e exploração de falhas de segurança.
Durante 12 dias de observação, o operador direcionou a estrutura contra centenas de organizações distribuídas por 11 países. Entre os alvos estavam serviços de emergência, instituições financeiras, universidades, plataformas comerciais e sistemas governamentais.
A investigação identificou acessos indevidos ou extração de informações em aproximadamente dez alvos localizados em Taiwan, no México e na Tailândia. Nos demais países, parte da atividade ficou restrita a reconhecimento, tentativas de ataque ou preparação de operações.
O caso demonstra como ferramentas de inteligência artificial, combinadas com recursos tradicionais de segurança ofensiva, podem ampliar significativamente a capacidade operacional de um único atacante.
Como a operação foi descoberta
Os pesquisadores chegaram ao BOSSAI ao investigar um ambiente que inicialmente parecia ser apenas um servidor de desenvolvimento configurado incorretamente.
A análise revelou uma infraestrutura utilizada para coordenar campanhas maliciosas, armazenar ferramentas ofensivas e executar modelos de inteligência artificial.
O ambiente exposto continha mais de 90 mil arquivos, totalizando aproximadamente 9 GB de informações, incluindo históricos de comandos, conversas com agentes de IA, credenciais, registros de exploração e dados relacionados às vítimas.
Essas evidências permitiram reconstruir a estrutura operacional e compreender como o responsável distribuía atividades entre os diferentes agentes.
Segundo a Acronis, existem evidências de alta confiança de que a operação era conduzida por um único indivíduo localizado na cidade de Hualien, em Taiwan.
Apesar da identificação técnica da infraestrutura, não foi confirmada uma ligação do operador com governos ou organizações patrocinadas por Estados. A possibilidade de motivação financeira também permanece como hipótese dos pesquisadores, e não como conclusão definitiva.
Inteligência artificial assumiu tarefas de reconhecimento e exploração
O BOSSAI foi organizado em uma estrutura de agentes especializados, mas não funcionava como uma equipe inteiramente autônoma.
Dos 12 agentes configurados, nove estavam efetivamente em utilização no período investigado.
Alguns eram responsáveis por instalar e manter servidores, preparar integrações e gerenciar recursos de infraestrutura. Outros recebiam informações sobre os alvos e executavam atividades de reconhecimento, análise de vulnerabilidades e tentativas de exploração.
A arquitetura utilizava o Model Context Protocol (MCP), mecanismo que permite integrar modelos de inteligência artificial a ferramentas e serviços externos.
Entre as ferramentas conectadas estavam Nmap, sqlmap, Metasploit, Hydra e Ghidra, utilizadas em atividades como identificação de serviços, análise de aplicações, testes de segurança e engenharia reversa.
O operador também utilizava agentes de programação e estruturas especializadas, incluindo Hermes, Cursor, Trae, CyberStrike, Grok, Claude Code e Codex, em funções distintas.
Um detalhe importante é que os agentes não mantinham comunicação direta entre si. O responsável frequentemente copiava os resultados produzidos por um agente e os fornecia manualmente a outro, coordenando as etapas da operação.
Isso significa que a inteligência artificial automatizava partes importantes do trabalho, mas a condução geral ainda dependia de decisões e intervenções humanas.
Sistemas de emergência de Taiwan tiveram dados acessados
As descobertas mais sensíveis envolveram sistemas utilizados por serviços de emergência em Taiwan.
A investigação confirmou que agentes do BOSSAI conseguiram extrair registros de ocorrências de uma API relacionada ao serviço 119, utilizado para atendimento de incêndios e emergências médicas.
As informações abrangiam sete distritos de Taipei e incluíam horários de incidentes, tipos de atendimento, situação das ocorrências e localizações aproximadas por endereço.
Embora relevantes para a segurança pública, esses registros não representavam rastreamento em tempo real de ambulâncias.
Os pesquisadores também identificaram uma plataforma de registros médicos de atendimento emergencial que expunha informações relativas a 2018 sem exigir autenticação.
Entre os dados acessíveis estavam exames de eletrocardiograma, sinais vitais e vídeos registrados durante atendimentos em ambulâncias.
É importante distinguir os dois casos: a extração de registros do sistema de despacho foi confirmada, enquanto o relatório técnico descreve a plataforma médica como exposta. A divulgação não estabelece de forma igualmente específica a extensão de eventual extração de seus registros.
A operação também alcançou um fornecedor de tecnologia para despachos de emergência. Os agentes conseguiram autenticação em uma interface administrativa de banco de dados utilizando credenciais padrão, obtendo acesso a pelo menos 18 tabelas. Uma tentativa posterior de instalar um web shell não teve sucesso.
Esses episódios evidenciam o risco associado a APIs desprotegidas, configurações inseguras e credenciais administrativas inadequadas.
Universidades e instituições financeiras também foram atingidas
Fora dos serviços de emergência, a operação explorou fragilidades em outros setores.
Na Tailândia, os agentes identificaram 489 possíveis alvos distribuídos por 45 instituições de ensino superior. O processo utilizava ferramentas de busca e reconhecimento para selecionar sistemas que apresentavam maior probabilidade de vulnerabilidades.
A investigação confirmou exploração de SQL Injection com extração de dados em três universidades.
Essa vulnerabilidade permite manipular consultas realizadas por aplicações a bancos de dados quando as entradas não recebem tratamento adequado.
Em Taiwan, uma empresa de crédito também teve informações extraídas de uma tabela de contas após a identificação de pontos vulneráveis a SQL Injection.
No México, o operador utilizou agentes para reunir e organizar aproximadamente 206,8 mil registros telefônicos residenciais associados a nomes e endereços.
Nesse caso, os dados foram coletados de diferentes bases e fontes consultáveis. Portanto, o volume não deve ser interpretado automaticamente como registros roubados de um único banco de dados comprometido.
A diversidade dos alvos demonstra que a estrutura não estava limitada a uma vulnerabilidade, tecnologia ou setor específico.
Modelos de IA modificados foram utilizados nas atividades ofensivas
Um dos aspectos mais relevantes da investigação foi a diferença entre os modelos utilizados para construir a infraestrutura e aqueles empregados diretamente nas tentativas de invasão.
Segundo a Acronis, modelos comerciais utilizados pelo operador recusaram repetidamente solicitações explícitas para executar atividades maliciosas sem autorização.
Diante dessas restrições, o responsável passou a utilizar principalmente modelos locais modificados para reduzir ou remover mecanismos de alinhamento de segurança.
Esses modelos, descritos pelos pesquisadores como abliterated models, incluíam versões derivadas das famílias DeepSeek, GLM e Qwen.
A adaptação permitia que determinados agentes aceitassem instruções ofensivas que haviam sido recusadas por outros modelos.
A presença de ferramentas como Claude Code, Codex e Cursor na infraestrutura não significa que seus modelos comerciais originais tenham executado necessariamente as atividades maliciosas. A investigação documentou, inclusive, o redirecionamento de determinados agentes de programação para modelos locais modificados.
O caso demonstra que o comportamento de um agente depende não apenas da ferramenta utilizada, mas também do modelo conectado, das permissões concedidas e dos recursos externos disponibilizados.
A automação também cometeu erros
Apesar da quantidade de ferramentas e da capacidade de executar tarefas em sequência, o BOSSAI apresentou limitações importantes.
Os pesquisadores identificaram casos em que agentes relataram vulnerabilidades inexistentes, classificaram falhas de execução como descobertas de segurança ou afirmaram ter realizado ações que não aconteceram.
Em uma das ferramentas de varredura utilizadas, mais da metade dos resultados classificados como de severidade alta ou crítica correspondia a falsos positivos ou classificações incorretas.
Em outro episódio, um agente indicou a existência de uma vulnerabilidade crítica de execução remota de código em um serviço Apache, embora as evidências disponíveis não comprovassem sequer a versão do serviço identificado.
Esses resultados mostram que a inteligência artificial pode ampliar o volume de testes executados, mas não garante a confiabilidade das conclusões.
O operador também perdeu oportunidades de ataque porque os agentes classificaram determinados alvos como fora do escopo previsto ou enfrentaram problemas durante a execução de ferramentas.
A campanha combinava velocidade e escala com falhas de interpretação, limitações técnicas e necessidade contínua de supervisão.
Análise CyberX: um único atacante pode alcançar a escala de uma operação organizada
Para a CyberX I.T Solutions, o aspecto mais preocupante do caso BOSSAI não é apenas a utilização de inteligência artificial para explorar vulnerabilidades, mas a capacidade de reunir diferentes ferramentas em uma estrutura operacional relativamente acessível.
Tradicionalmente, campanhas envolvendo reconhecimento em larga escala, análise de aplicações, desenvolvimento de ferramentas e tentativa de exploração exigiam profissionais com conhecimentos especializados em diferentes disciplinas.
A integração de agentes de IA pode reduzir parte dessa complexidade.
Um único operador consegue distribuir tarefas, processar resultados, adaptar ferramentas e executar múltiplas atividades com menos intervenção manual do que seria necessário em um processo inteiramente convencional.
Isso não significa que qualquer pessoa consiga comprometer sistemas avançados simplesmente utilizando inteligência artificial.
A própria investigação demonstrou que as ferramentas falharam em diversas situações e que mecanismos básicos de segurança impediram o avanço de determinadas tentativas.
A principal mudança está na escala e na persistência das operações.
Vulnerabilidades antigas, APIs sem autenticação e credenciais padrão tornam-se ainda mais perigosas quando ferramentas automatizadas conseguem procurar essas falhas continuamente em milhares de serviços.
Outro ponto importante está na capacidade de reutilização de conhecimento.
A investigação identificou a utilização de arquivos de habilidades, conhecidos como Skills, nos quais os agentes armazenavam procedimentos e informações obtidas em tarefas anteriores.
Esse recurso permitia que determinadas atividades fossem retomadas sem a necessidade de reconstruir todo o processo de reconhecimento.
Em um cenário plausível, um atacante pode utilizar esse tipo de estrutura para monitorar continuamente a exposição de uma organização, identificar alterações em suas aplicações e testar novas possibilidades de comprometimento.
Esse cenário representa uma avaliação técnica da CyberX e não uma afirmação de que todas essas capacidades tenham sido empregadas contra cada uma das vítimas do BOSSAI.
Para equipes de SOC, o episódio reforça a necessidade de observar o comportamento das atividades maliciosas, e não apenas procurar ferramentas ou assinaturas conhecidas.
Solicitações repetitivas contra APIs, tentativas de autenticação distribuídas, enumeração de endpoints, alterações incomuns no volume de consultas e padrões de exploração de aplicações merecem atenção.
Outro fator relevante é que o tráfego malicioso pode ser distribuído por servidores intermediários e serviços de proxy, dificultando mecanismos de detecção baseados exclusivamente em endereços IP.
A prioridade defensiva deve ser reduzir a exposição de serviços vulneráveis, fortalecer a autenticação e garantir visibilidade sobre aplicações, redes e identidades.
Recomendações da CyberX
Proteger APIs e serviços expostos. Todas as interfaces públicas devem exigir autenticação quando apropriado, validar permissões no servidor e impedir o acesso indevido a informações sensíveis.
Eliminar credenciais padrão. Interfaces administrativas, bancos de dados e serviços internos devem utilizar credenciais individualizadas, com privilégios mínimos e mecanismos adicionais de autenticação quando disponíveis.
Prevenir SQL Injection. Aplicações devem utilizar consultas parametrizadas, validação adequada de entradas e contas de banco de dados com permissões restritas.
Controlar tentativas automatizadas. Recomenda-se implementar limitação de requisições, mecanismos contra abuso de autenticação e proteções específicas para aplicações e APIs, considerando o comportamento normal de cada serviço.
Fortalecer o monitoramento. Ferramentas de SIEM, WAF, IDS/IPS e análise de tráfego podem ajudar a correlacionar eventos de reconhecimento, tentativas de exploração e movimentações suspeitas.
Revisar acessos de ferramentas de IA. Agentes internos conectados a terminais, repositórios, bancos de dados ou sistemas corporativos precisam de permissões limitadas, auditoria e aprovação humana para operações sensíveis.
Validar os resultados de ferramentas automatizadas. Alertas de vulnerabilidade, especialmente aqueles produzidos por modelos de linguagem, devem ser confirmados por evidências técnicas antes de decisões de correção ou resposta.
Manter inventário e gestão de vulnerabilidades. A identificação contínua de aplicações, APIs, sistemas legados e serviços expostos é essencial para reduzir oportunidades de exploração.
A Acronis também publicou indicadores de infraestrutura associados à campanha, incluindo endereços IP e domínios. Esses indicadores podem auxiliar investigações, mas precisam ser contextualizados antes de qualquer bloqueio, pois o relatório não estabelece o estado atual de atividade de todos eles.
Conclusão
O caso BOSSAI representa um exemplo documentado de como um único operador conseguiu combinar agentes de inteligência artificial e ferramentas tradicionais para conduzir uma campanha ofensiva internacional.
Embora a automação tenha apresentado erros e limitações, foram identificados acessos indevidos e extração de dados em organizações de diferentes setores.
A investigação demonstra que a inteligência artificial não elimina a necessidade de conhecimento técnico, mas pode acelerar atividades repetitivas e ampliar o alcance de atacantes que conseguem integrar diferentes ferramentas.
Para a CyberX I.T Solutions, a principal lição é que organizações não devem esperar pelo surgimento de técnicas inéditas para revisar sua segurança.
Muitas das falhas exploradas nessa campanha estavam relacionadas a problemas conhecidos: autenticação insuficiente, credenciais padrão, SQL Injection e exposição de informações sensíveis.
O avanço da inteligência artificial torna ainda mais urgente corrigir vulnerabilidades que já deveriam ter sido eliminadas.
Perguntas frequentes
O que é o BOSSAI?
O BOSSAI é uma infraestrutura utilizada por um único operador para coordenar ferramentas de inteligência artificial e ciberataques contra organizações públicas e privadas em diferentes países.
Quantos agentes de IA integravam o sistema?
O sistema reunia 12 agentes de IA especializados em atividades como reconhecimento de redes, identificação de vulnerabilidades e exploração de falhas, sendo que nove estavam efetivamente em uso no período investigado.
Quais tipos de alvos foram afetados?
A operação direcionou ataques contra serviços de emergência, instituições financeiras, universidades, plataformas comerciais e sistemas governamentais em 11 países, com confirmação de extração de dados em locais como Taiwan, México e Tailândia.
Como o operador contornou as restrições de segurança dos modelos de IA?
Diante da recusa de modelos comerciais em executar atividades maliciosas, o operador passou a utilizar modelos locais modificados, chamados de abliterated models, derivados de famílias como DeepSeek, GLM e Qwen.