Ciberataques ameaçam sistemas de refrigeração e colocam alimentos e medicamentos em risco
Agências americanas alertam que invasores estão comprometendo controladores industriais, alterando temperaturas e expondo empresas a prejuízos e riscos à segurança.
A Agência de Segurança Cibernética e de Infraestrutura dos Estados Unidos (CISA), o FBI e os departamentos americanos de Saúde, Agricultura e Transportes emitiram um alerta conjunto sobre ataques cibernéticos direcionados a sistemas industriais de refrigeração e monitoramento da cadeia do frio.
O comunicado, publicado em 5 de novembro de 2026, reconhece atividades maliciosas contra equipamentos responsáveis por controlar a temperatura de alimentos, medicamentos e outros produtos que dependem de condições rigorosas de armazenamento.
Diferentemente de incidentes que se limitam ao roubo de informações, esses ataques podem interferir diretamente no funcionamento dos equipamentos, provocando alterações de temperatura, ciclos indevidos de aquecimento e descongelamento, perdas de mercadorias e até riscos de incêndio.
A situação evidencia uma preocupação crescente na segurança industrial: dispositivos conectados à internet podem se transformar em pontos de entrada para ataques capazes de comprometer processos físicos essenciais.
Ataques já provocaram prejuízos na Europa
Os alertas surgem após uma sequência de incidentes envolvendo estabelecimentos comerciais e sistemas de refrigeração na Europa.
Em outubro de 2026, supermercados franceses sofreram ataques contra controladores de refrigeração. Em determinados estabelecimentos, os equipamentos foram colocados em ciclos de descongelamento, comprometendo a conservação dos produtos armazenados.
Uma nova onda de ocorrências foi relatada em 2 de novembro, atingindo estabelecimentos em países como Bélgica, Estônia, Irlanda, Luxemburgo, Países Baixos e Suécia.
Segundo pesquisadores da Censys, alguns dos incidentes envolveram alterações remotas de temperatura que chegaram a aproximadamente 50 °C. A elevação comprometeu mercadorias refrigeradas e gerou perdas financeiras.
A situação também atingiu o setor de saúde. A agência reguladora americana FDA confirmou que um fornecedor de equipamentos de refrigeração do Estabelecimento Francês do Sangue (EFS) sofreu um incidente de cibersegurança.
O episódio reforçou a preocupação com ambientes que dependem de condições térmicas controladas para preservar produtos de uso médico.
Até a publicação desta matéria, não havia atribuição pública conclusiva que identificasse os responsáveis por toda a sequência de ataques.
Como os criminosos conseguem manipular os sistemas
O principal problema está na exposição de sistemas de tecnologia operacional, conhecidos como OT (Operational Technology).
Esses equipamentos são responsáveis por supervisionar e controlar processos físicos, incluindo a operação de compressores, sensores de temperatura, sistemas de alarme e ciclos automáticos de descongelamento.
Muitas instalações utilizam controladores com interfaces de administração remota. Embora facilitem a manutenção e o acompanhamento das condições de armazenamento, essas funcionalidades podem ampliar a superfície de ataque quando não recebem proteção adequada.
O comunicado americano destaca três possíveis vetores de comprometimento: falhas que permitem contornar a autenticação, injeção de código e configurações inseguras.
Em um cenário de exploração bem-sucedida, um invasor pode conseguir modificar parâmetros operacionais, elevando a temperatura além dos limites adequados ou acionando ciclos de descongelamento de maneira indevida.
Outro risco identificado é a perda de visibilidade operacional, chamada de denial of view. Nessa condição, os responsáveis deixam de conseguir acompanhar corretamente as temperaturas, dificultando a identificação e a resposta ao problema.
A combinação entre alteração de parâmetros e falha de monitoramento pode aumentar consideravelmente a gravidade de um incidente.
Equipamentos afetados e vulnerabilidades identificadas
O CERT-FR, centro governamental francês de resposta a incidentes, publicou o alerta CERTFR-2026-ALE-012, identificando comprometimentos envolvendo controladores das linhas Danfoss AK-SM e AK-SC, além de sistemas Copeland e Dixell XWEB.
Essas famílias de equipamentos são utilizadas em instalações comerciais e industriais para supervisionar sistemas de refrigeração.
Pesquisas independentes conduzidas pela equipe Team82, da Claroty, também identificaram vulnerabilidades na plataforma Danfoss AK-SM 800A.
Entre as falhas documentadas estão:
CVE-2025-41450: vulnerabilidade de autenticação que pode permitir contornar mecanismos de acesso. A Danfoss atribuiu pontuação CVSS de 8,2 e indicou a correção a partir da versão 4.2.
CVE-2025-41451: falha de injeção de comandos que pode permitir execução remota de código após autenticação. A pontuação publicada pela fabricante é 8,7, com correção na versão 4.3.1.
CVE-2025-41452: vulnerabilidade que pode provocar indisponibilidade da interface de administração. A Danfoss atribuiu pontuação 6,8 e disponibilizou correção na versão 4.3.1.
A Claroty demonstrou tecnicamente a possibilidade de combinar vulnerabilidades para ampliar o comprometimento desses controladores.
Entretanto, é importante distinguir as descobertas de laboratório dos ataques observados. Não foi confirmado publicamente que essas CVEs específicas tenham sido utilizadas em todos os incidentes recentes.
O alerta conjunto americano também não estabelece uma lista única de CVEs, modelos ou versões responsáveis pelos ataques identificados.
Milhares de controladores continuam acessíveis pela internet
Uma investigação da Censys identificou uma quantidade significativa de sistemas de refrigeração industrial com interfaces de administração publicamente acessíveis.
Entre 9 de outubro e 5 de novembro de 2026, o levantamento registrou uma redução de aproximadamente 53% na quantidade de endereços expostos das famílias Danfoss StoreView e Copeland/Dixell XWEB.
O total observado passou de 6.695 para 3.124 hosts distintos.
Apesar da redução, os números demonstram que milhares de interfaces permaneciam acessíveis externamente no encerramento do levantamento.
Os pesquisadores ressaltam que a diminuição da exposição não comprova, por si só, que os equipamentos tenham sido corrigidos. Os dispositivos podem ter sido desligados, isolados ou retirados da internet por diferentes motivos.
A presença de interfaces administrativas expostas continua sendo um fator relevante de risco, especialmente quando envolve equipamentos desatualizados ou sem suporte do fabricante.
Análise CyberX: quando um ciberataque compromete o mundo físico
A análise da CyberX I.T Solutions aponta que esses incidentes representam uma preocupação que ultrapassa os limites tradicionais da segurança da informação.
Em sistemas corporativos convencionais, os impactos mais conhecidos envolvem indisponibilidade de serviços, comprometimento de credenciais e vazamento de dados.
Nos ambientes industriais, entretanto, o comprometimento de um sistema de controle pode produzir consequências físicas imediatas.
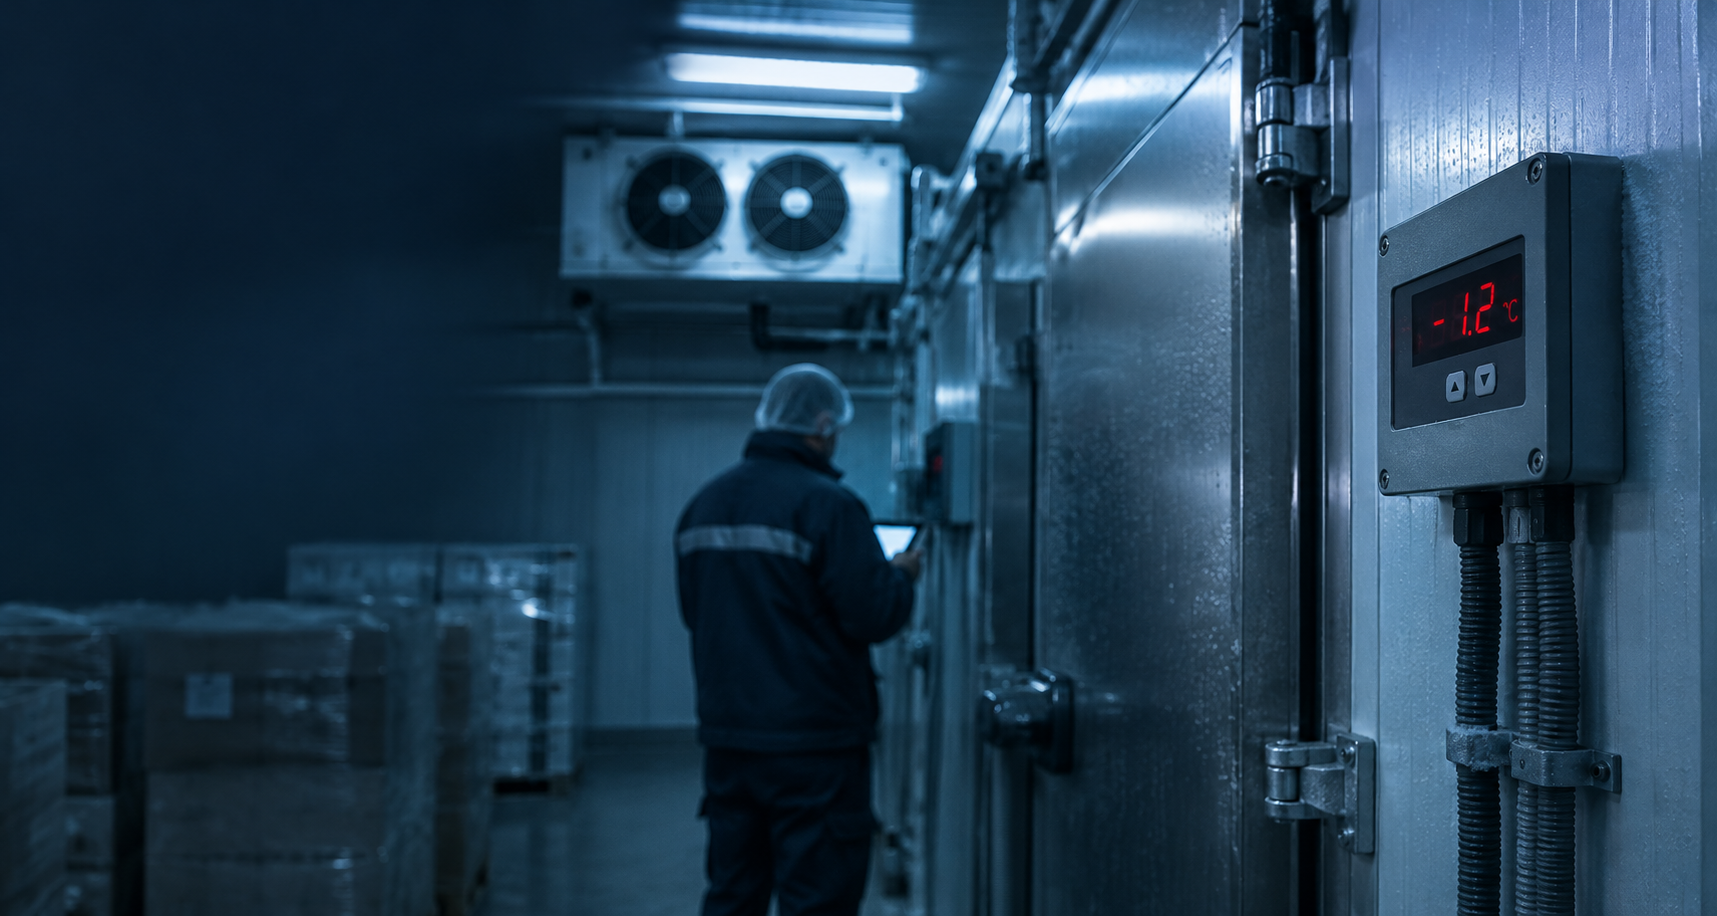
Uma alteração maliciosa na configuração de uma câmara frigorífica pode comprometer produtos armazenados, interromper operações logísticas e afetar a continuidade de serviços essenciais.
O risco é particularmente relevante para supermercados, frigoríficos, distribuidoras, hospitais, laboratórios, indústrias farmacêuticas e empresas de transporte refrigerado.
No contexto brasileiro, instalações que dependem de câmaras frias, armazenamento de alimentos, transporte de produtos perecíveis ou conservação de insumos médicos também devem avaliar sua exposição.
Um ponto crítico é a falsa percepção de que equipamentos industriais não precisam receber o mesmo nível de proteção aplicado aos servidores e sistemas corporativos.
Controladores de refrigeração podem utilizar sistemas embarcados, serviços web, interfaces administrativas e conexões remotas. Esses recursos exigem controles de acesso, atualização e monitoramento adequados.
Outro aspecto importante é o relacionamento com fornecedores de manutenção. Em muitas empresas, técnicos externos utilizam conexões remotas para acompanhar e ajustar equipamentos.
Quando essas conexões não são protegidas, elas podem ampliar a superfície de ataque da organização.
Do ponto de vista de um Centro de Operações de Segurança (SOC), a proteção deve considerar tanto eventos de rede quanto alterações indevidas nos parâmetros de funcionamento dos equipamentos.
Mudanças inesperadas de temperatura, alterações de configuração fora das janelas autorizadas, acessos administrativos incomuns e falhas de comunicação com os sensores são exemplos de eventos que merecem investigação.
Também é recomendável que os mecanismos de segurança não dependam exclusivamente do controlador central. Alarmes independentes e limites físicos de segurança podem ajudar a reduzir as consequências de um comprometimento.
A principal conclusão técnica da CyberX é que a segurança da infraestrutura industrial precisa ser tratada como parte integrante da continuidade operacional, e não apenas como uma responsabilidade isolada da equipe de TI.
Recomendações de segurança
Diante do cenário apresentado, a CyberX recomenda que organizações responsáveis por sistemas de refrigeração adotem medidas preventivas proporcionais à criticidade de suas operações.
Eliminar a exposição direta à internet. Controladores industriais e suas interfaces administrativas não devem permanecer publicamente acessíveis. A administração remota necessária deve utilizar conexões protegidas e mecanismos de acesso restrito.
Separar as redes industriais das redes corporativas. A utilização de VLANs, firewalls e políticas específicas de comunicação reduz a possibilidade de acesso indevido entre ambientes de TI e OT. O isolamento deve ser acompanhado de regras de tráfego efetivas.
Revisar credenciais e permissões. Senhas padrão precisam ser substituídas, acessos desnecessários removidos e mecanismos de autenticação multifator implementados onde houver suporte.
Manter o firmware atualizado. As empresas devem identificar modelos, versões e condições de suporte de seus controladores, aplicando atualizações disponibilizadas pelos fabricantes mediante avaliação técnica e planejamento operacional.
Monitorar parâmetros e alterações. Alarmes devem ser configurados para identificar temperaturas fora dos limites definidos, alterações de programação, comandos de descongelamento inesperados e acessos administrativos não autorizados.
Proteger os acessos de fornecedores. Prestadores de manutenção devem receber permissões limitadas, com autenticação individual, rastreabilidade e restrições de acesso aos equipamentos necessários.
Manter planos de contingência. Backups de configurações, procedimentos de recuperação testados e meios independentes de monitoramento térmico são fundamentais para reduzir o tempo de resposta.
Em caso de suspeita de comprometimento, a prioridade deve ser preservar a segurança do processo físico, envolver os responsáveis técnicos pelo equipamento e evitar alterações precipitadas que possam agravar o incidente.
Conclusão
Os ataques contra sistemas de refrigeração demonstram como vulnerabilidades digitais podem comprometer operações físicas essenciais.
A conectividade desses equipamentos oferece vantagens operacionais, mas também exige cuidados que nem sempre acompanham sua implementação.
Os incidentes registrados na Europa e o alerta conjunto das autoridades americanas reforçam a necessidade de identificar equipamentos expostos, corrigir falhas conhecidas e controlar rigorosamente o acesso remoto à infraestrutura industrial.
Para a CyberX I.T Solutions, o episódio reforça uma prioridade: organizações que dependem de sistemas industriais conectados precisam incorporar esses ativos às suas estratégias de gestão de riscos, monitoramento e resposta a incidentes.
Proteger a infraestrutura digital também significa preservar produtos, equipamentos, operações e, em determinados setores, a segurança das pessoas.
Perguntas frequentes
O que são os ciberataques a sistemas de refrigeração industrial?
São invasões maliciosas contra controladores e equipamentos de Tecnologia Operacional (OT) responsáveis por gerenciar a temperatura de armazenamento de alimentos, medicamentos e insumos de saúde.
Quais vulnerabilidades e fabricantes foram citados nos alertas?
Foram identificados comprometimentos em sistemas Danfoss (linhas AK-SM e AK-SC) e Copeland/Dixell XWEB, com destaque para as falhas CVE-2025-41450, CVE-2025-41451 e CVE-2025-41452 na plataforma Danfoss AK-SM 800A.
Quais são as principais consequências desses ataques para as empresas?
Os ataques podem causar alterações físicas de temperatura, ciclos indevidos de descongelamento, perda de mercadorias perecíveis, riscos de incêndio e indisponibilidade de monitoramento (denial of view).
Como as empresas podem proteger seus sistemas de refrigeração?
A CyberX I.T Solutions recomenda eliminar a exposição direta dos controladores à internet, segmentar redes OT e TI, atualizar firmwares, revisar credenciais administrativas e monitorar alterações de parâmetros operacionais.