Falha no Git permite executar códigos maliciosos ao clonar repositórios
Atualização corrige seis vulnerabilidades, incluindo uma falha que pode comprometer computadores de desenvolvedores e ambientes corporativos de automação.
O projeto Git disponibilizou nesta terça-feira, 10 de novembro de 2026, atualizações de segurança para corrigir seis vulnerabilidades identificadas no sistema de controle de versões amplamente utilizado por desenvolvedores e empresas de tecnologia.
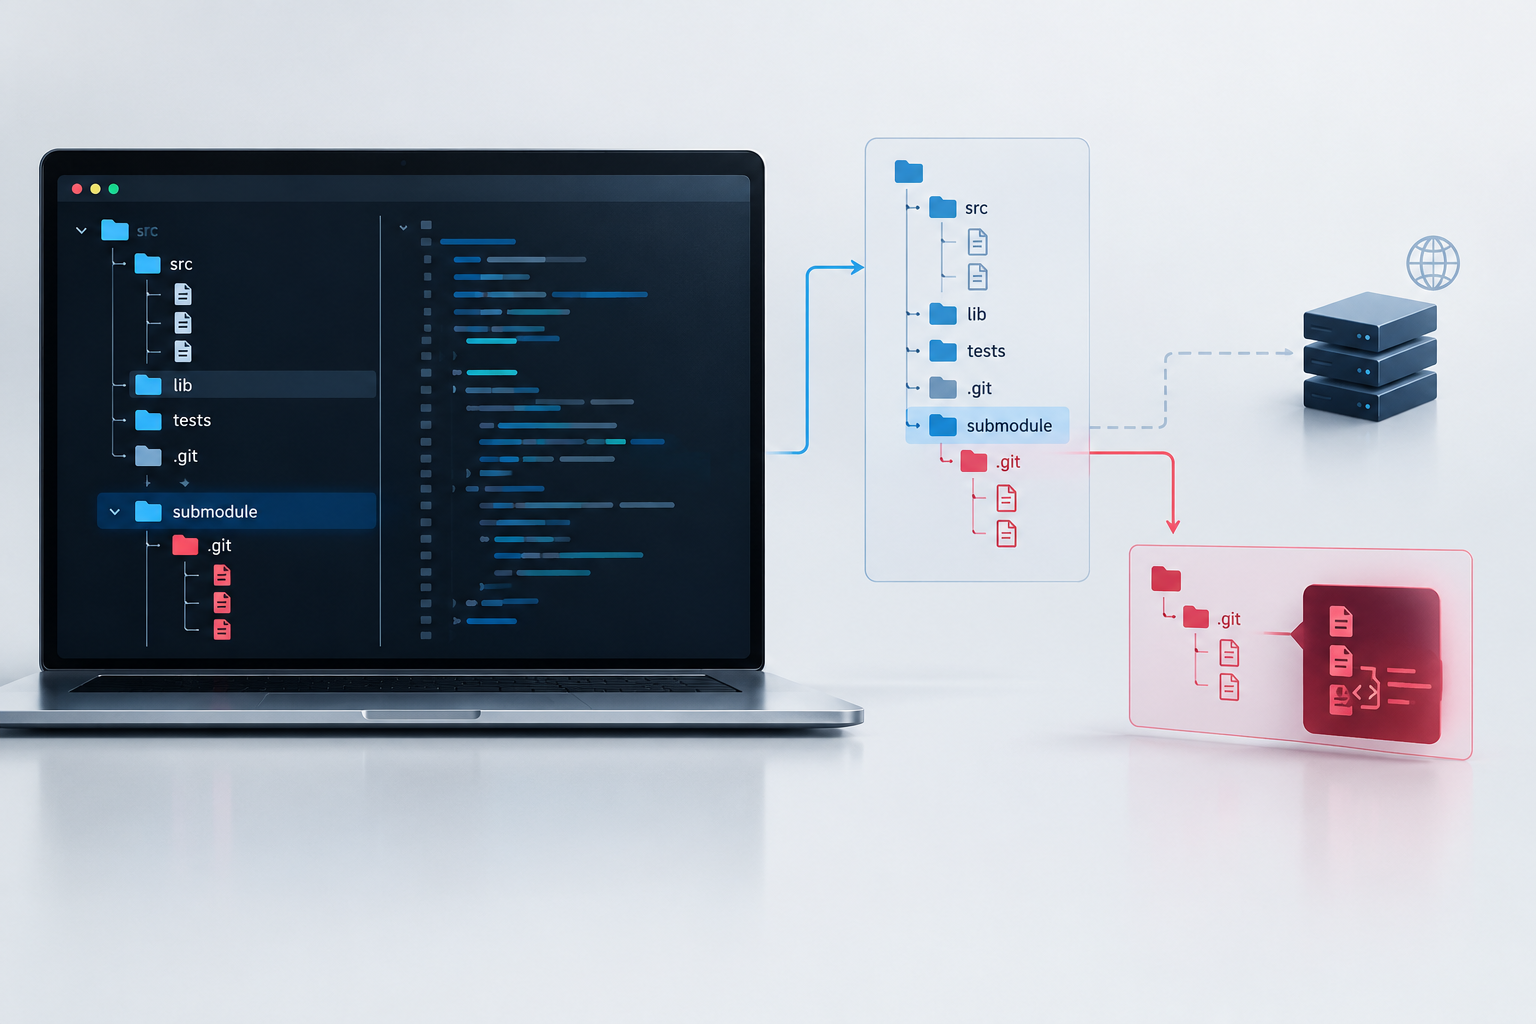
Entre as correções, destaca-se a CVE-2026-111760, uma falha que permite a execução de código controlado por um atacante durante a clonagem recursiva de um repositório especialmente preparado.
Na prática, um desenvolvedor pode comprometer sua estação de trabalho ao baixar um projeto malicioso utilizando determinadas opções do Git, mesmo sem executar voluntariamente um arquivo suspeito.
A vulnerabilidade recebeu pontuação CVSS 3.1 de 8,0, classificada como alta. Sua exploração depende de condições específicas, incluindo o processamento de um repositório controlado por um atacante e a utilização de submódulos.
A atualização já está disponível no Git 2.56.1 e em versões de manutenção corrigidas. A descoberta reforça a necessidade de tratar repositórios externos como conteúdo potencialmente não confiável, especialmente em ambientes que automatizam o processamento de código de terceiros.
Como a vulnerabilidade funciona
O problema está relacionado à forma como o Git valida os nomes e os comprimentos de caminhos armazenados em seu índice.
Normalmente, o programa impede que arquivos de um repositório sobrescrevam estruturas internas utilizadas para controlar seu funcionamento, como os metadados presentes em .git.
Entretanto, uma falha de truncamento de valores inteiros permite que caminhos extremamente longos sejam validados com um comprimento e posteriormente gravados com outro.
Um atacante pode explorar essa diferença para substituir o arquivo .git de um submódulo por um link simbólico direcionado a um diretório contendo configurações ou hooks maliciosos.
Os hooks são mecanismos utilizados pelo Git para executar programas durante determinadas operações. Quando o Git passa a utilizar o diretório controlado pelo atacante, esses mecanismos podem permitir a execução de comandos não autorizados.
O cenário exige uma operação específica, como:
git clone --recurse-submodules URL_DO_REPOSITORIOO comando acima é legítimo e não é malicioso por si só. O risco está no processamento de repositórios preparados para explorar a vulnerabilidade em versões afetadas do Git.
A correção introduz validações que rejeitam entradas do índice com caminhos excessivamente longos antes que o truncamento possa ocorrer.
Outras cinco falhas também foram corrigidas
A mesma atualização de segurança resolve problemas relacionados à manipulação de referências, processamento de assinaturas, aplicação de patches binários, operações de merge e importação de repositórios.
Vulnerabilidade | Impacto técnico |
|---|---|
CVE-2026-111760 | Execução de código durante clonagem recursiva maliciosa |
CVE-2026-113408 | Gravação de arquivos fora do diretório esperado por meio de manipulação de referências |
CVE-2026-114467 | Corrupção de memória durante processamento de assinaturas GPG |
CVE-2026-114469 | Leitura fora dos limites de memória e possível interrupção do Git ao aplicar patches binários |
CVE-2026-105437 | Corrupção de memória heap durante operações de merge especialmente preparadas |
CVE-2026-114466 | Leitura ou modificação indevida de arquivos por recursos do |
A CVE-2026-105437 merece atenção especial de plataformas de hospedagem de código. A falha pode afetar processos de verificação de merge que analisam contribuições recebidas de usuários externos.
Isso significa que o risco não se limita às máquinas dos desenvolvedores: servidores e serviços que processam repositórios não confiáveis também precisam ser avaliados.
Versões corrigidas
As correções oficiais foram disponibilizadas nas seguintes versões:
Série Git | Versão corrigida |
|---|---|
2.56 | 2.56.1 |
2.55 | 2.55.1 |
2.54 | 2.54.1 |
2.53 | 2.53.1 |
2.52 | 2.52.1 |
2.51 | 2.51.3 |
2.50 | 2.50.2 |
As distribuições Linux podem disponibilizar correções por meio de pacotes próprios, inclusive com backports que preservam a numeração da versão-base. Por isso, a avaliação deve considerar também os comunicados de segurança da distribuição utilizada.
O GitHub informou que aplicou as correções em seus serviços hospedados. Para o GitHub Enterprise Server, foram anunciadas as versões 3.19.15, 3.20.11, 3.21.9 e 3.22.4.
Aplicações que incorporam uma versão própria do Git também exigem atualização específica.
Análise CyberX: o risco vai além do computador do desenvolvedor
A CyberX I.T Solutions avalia que o principal problema evidenciado por essas vulnerabilidades é a possibilidade de transformar operações rotineiras de desenvolvimento em pontos de entrada para ataques.
O Git faz parte da infraestrutura operacional de empresas que desenvolvem software, mantêm aplicações web ou utilizam processos automatizados de integração e implantação contínua (CI/CD).
Uma vulnerabilidade nesse componente pode atingir ambientes que normalmente não são tratados como superfícies diretamente expostas a ataques.
No caso da CVE-2026-111760, o comprometimento não depende necessariamente de o desenvolvedor abrir manualmente um programa malicioso. Sob as condições documentadas, o próprio processamento de um repositório preparado pelo atacante pode desencadear a execução de código.
Isso representa um risco importante para organizações que recebem projetos externos, avaliam código de terceiros ou utilizam automações de desenvolvimento.
Um cenário plausível, ainda que não constitua evidência de exploração real, envolve um profissional que recebe um repositório para avaliação técnica. Caso o material esteja sob controle do atacante e seja clonado recursivamente em um ambiente vulnerável, a operação poderá permitir a execução de comandos não autorizados.
Dependendo das permissões disponíveis, isso poderá resultar em acesso indevido a arquivos locais, credenciais de desenvolvimento, tokens de autenticação ou outros recursos acessíveis ao processo comprometido.
O impacto será potencialmente maior quando o Git for executado em servidores de automação com acesso a repositórios privados, segredos de implantação ou ambientes de produção.
Por outro lado, o cenário de exploração da falha principal é restrito por condições específicas. O advisory oficial destaca repositórios controlados pelo atacante, hospedados fora de serviços convencionais de hospedagem de código, e o uso de clonagem recursiva. Não é adequado afirmar que qualquer clonagem comum representa o mesmo risco.
O que deve ser monitorado
A equipe de segurança recomenda que os responsáveis pelos ambientes de desenvolvimento prestem atenção a execuções inesperadas de processos iniciados pelo Git, acessos anormais a arquivos sensíveis durante operações de clonagem e tarefas automatizadas que processam repositórios sem isolamento adequado.
A revisão deve incluir estações de trabalho, servidores de CI/CD e ferramentas que incorporam suas próprias distribuições do Git.
Até a conclusão desta análise, não foram identificados indicadores públicos verificáveis de uma campanha de exploração ativa da CVE-2026-111760 nas fontes consultadas. Isso não deve ser interpretado como garantia de ausência de exploração.
Recomendações de segurança
A CyberX recomenda priorizar a atualização e a revisão dos fluxos utilizados para processar código de terceiros.
Atualizar o Git: instalar uma das versões corrigidas e validar os pacotes de segurança disponibilizados pelo fornecedor do sistema operacional.
Inventariar instalações: verificar o Git utilizado em estações de desenvolvimento, contêineres, servidores e aplicações que incluem uma cópia própria.
Restringir clonagens recursivas: evitar o uso de
--recurse-submodulesem repositórios não confiáveis até a correção do ambiente.Isolar operações automatizadas: processar código de terceiros em ambientes com permissões mínimas, sem acesso desnecessário a credenciais ou sistemas internos.
Revisar pipelines de CI/CD: identificar processos que fazem clonagens, merges, importações ou aplicações de patches a partir de fontes externas.
Acompanhar atividades suspeitas: monitorar a execução de processos-filhos inesperados e acessos a recursos sensíveis durante operações do Git.
Para verificar a versão instalada:
git --versionEsse comando identifica a versão utilizada no terminal, mas não verifica necessariamente cópias do Git incorporadas a outras aplicações.
As medidas de contenção ajudam a reduzir a exposição, porém não substituem as atualizações de segurança.
Conclusão
As seis vulnerabilidades corrigidas demonstram que a segurança da cadeia de desenvolvimento não depende apenas da análise do código produzido, mas também da proteção das ferramentas utilizadas durante sua criação e distribuição.
A CVE-2026-111760 merece atenção pela possibilidade de execução de código durante uma operação normalmente considerada rotineira. As demais falhas ampliam a necessidade de revisão dos processos que recebem e manipulam conteúdo de repositórios externos.
Para a CyberX, a prioridade deve ser corrigir as instalações vulneráveis, identificar operações automatizadas expostas e estabelecer controles de confiança e isolamento ao processar projetos de terceiros.
A proteção da cadeia de software começa antes da compilação: começa na forma como o código é recebido e processado.
Perguntas frequentes
O que causa a vulnerabilidade CVE-2026-111760 no Git?
A falha está relacionada à forma como o Git valida nomes e comprimentos de caminhos em seu índice. Uma falha de truncamento de valores inteiros permite que caminhos longos sejam validados com um comprimento e gravados com outro, permitindo substituir o arquivo .git de um submódulo por um link simbólico com configurações maliciosas.
Quais são as condições para a exploração da falha?
A exploração depende do processamento de um repositório controlado por um atacante, hospedado fora de serviços convencionais de hospedagem de código, e da utilização de clonagem recursiva com submódulos.
Apenas estações de desenvolvedores são afetadas?
Não. Servidores, serviços de hospedagem e ambientes de integração e implantação contínua (CI/CD) que processam repositórios não confiáveis também precisam ser avaliados e atualizados.
Quais versões do Git trazem a correção de segurança?
A atualização está disponível no Git 2.56.1 e em versões de manutenção corrigidas.