Gravador oculto na OpenAI: ex-engenheiro nega culpa
Acusado de instalar um dispositivo clandestino em uma sala de reuniões da empresa, Abdulrahman Alfozan compareceu à Justiça americana e contestou a acusação. O caso expõe os riscos de ameaças internas contra informações corporativas sensíveis.
Um ex-engenheiro da OpenAI, empresa responsável pelo ChatGPT, declarou-se inocente de uma acusação federal relacionada à instalação de um equipamento de gravação oculto em uma sala de reuniões executivas da companhia, em São Francisco, nos Estados Unidos.
Abdulrahman Alfozan, de 35 anos, compareceu ao tribunal federal em 6 de novembro de 2026, onde sua defesa apresentou a declaração de inocência. Ele permanece detido enquanto aguarda o andamento do processo.
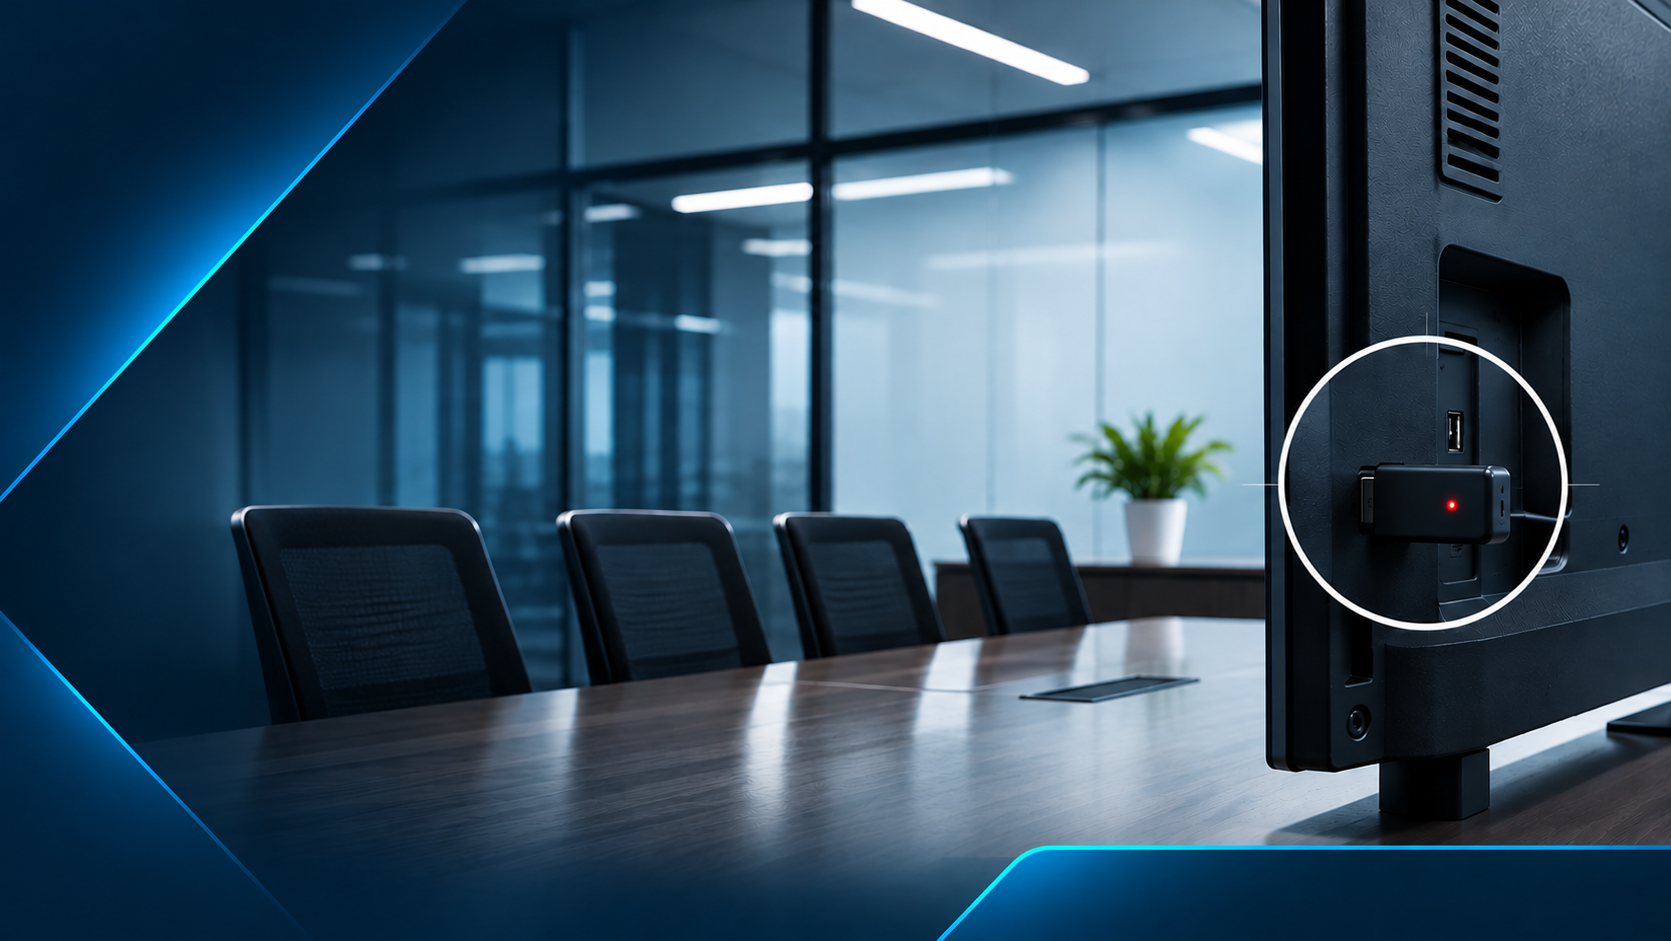
Segundo o Departamento de Justiça dos Estados Unidos (DOJ), um dispositivo eletrônico foi encontrado conectado à parte traseira de uma televisão instalada em uma sala utilizada para discussões confidenciais sobre pesquisas, projetos comerciais, desenvolvimento tecnológico e decisões estratégicas.
O episódio chama a atenção por envolver uma das empresas mais relevantes do setor de inteligência artificial e por demonstrar como ameaças internas podem ultrapassar os mecanismos tradicionais de proteção digital.
Como o dispositivo foi descoberto
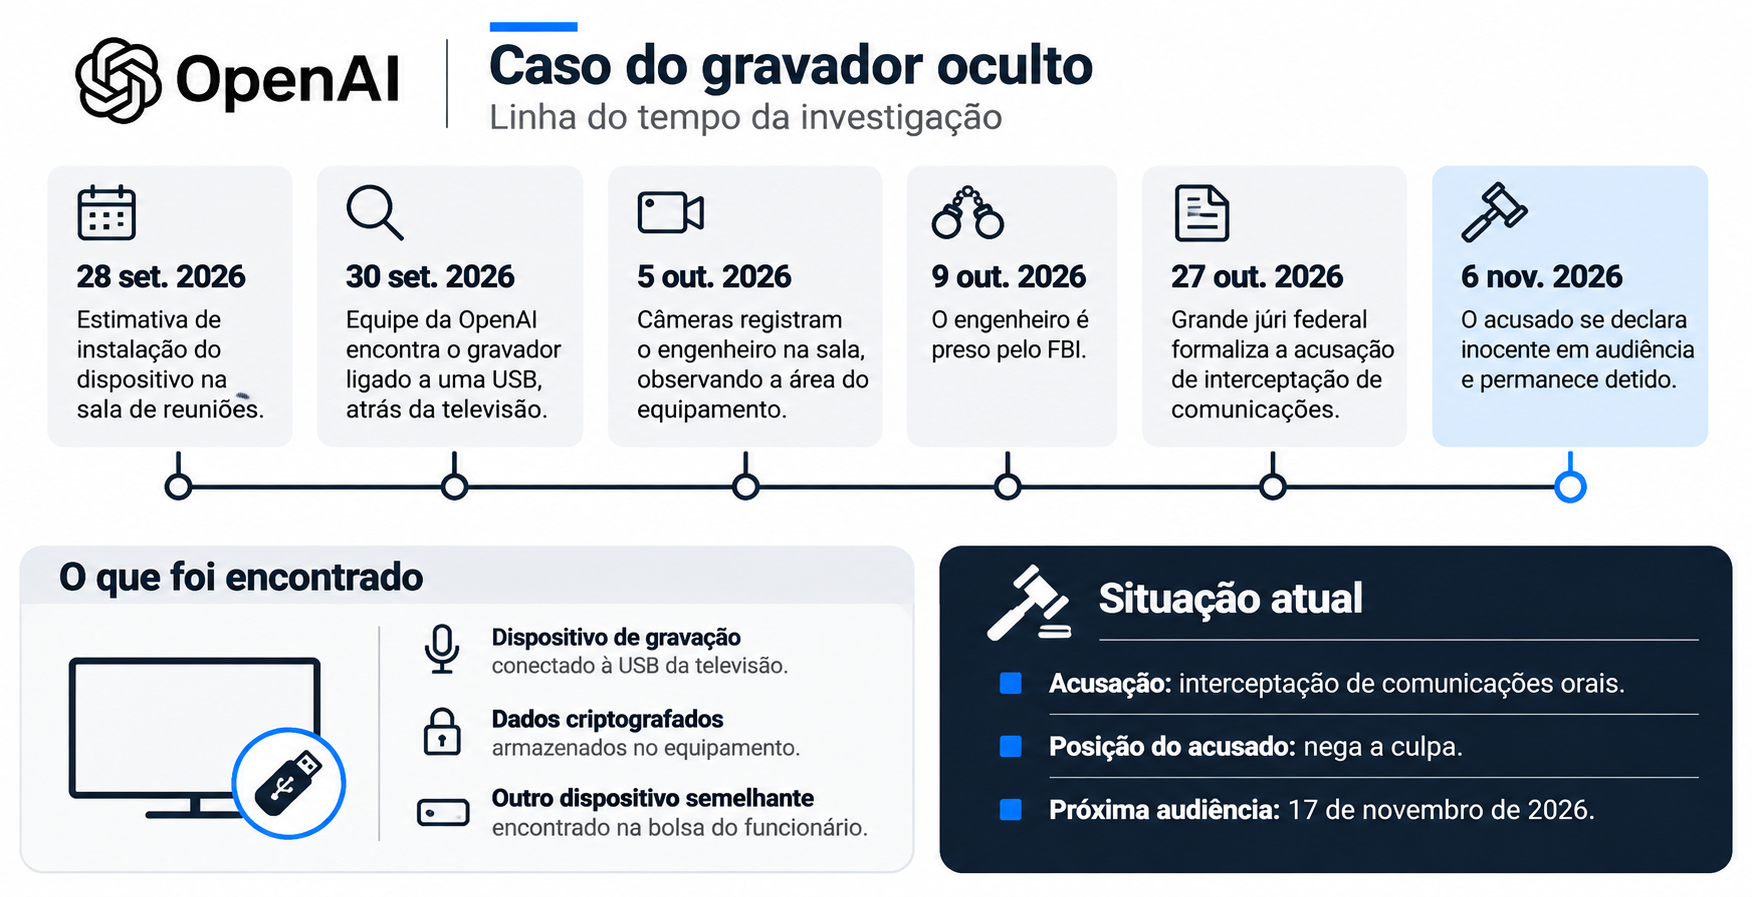
A investigação começou após funcionários da OpenAI identificarem, em 30 de setembro de 2026, um equipamento de gravação instalado em uma porta USB na parte traseira de uma televisão.
O aparelho estava escondido com papel higiênico, e os dados armazenados nele estavam criptografados.
De acordo com a denúncia apresentada pelas autoridades americanas, o equipamento teria sido instalado por volta de 28 de setembro.
A sala era utilizada para encontros entre executivos e discussões sobre informações consideradas altamente sensíveis pela empresa.
Entre os assuntos tratados no ambiente estavam pesquisas proprietárias, planos de produtos, oportunidades comerciais, avanços tecnológicos e relacionamentos com parceiros institucionais.
O FBI afirma que imagens de câmeras de segurança registraram Alfozan nas proximidades da sala em diferentes ocasiões, embora ele não possuísse autorização para acessar o ambiente ou participar das reuniões realizadas no local.
Em 5 de outubro, as câmeras teriam registrado o engenheiro entrando na sala e observando a região atrás da televisão onde o aparelho estava conectado.
Na mesma data, a equipe de segurança encontrou outro dispositivo semelhante dentro de uma bolsa deixada pelo funcionário em outro ambiente da empresa.
Esses elementos integram a investigação criminal. Sua interpretação e a responsabilidade do acusado continuam sujeitas à análise judicial.
Da descoberta à declaração de inocência
Alfozan havia ingressado na OpenAI em julho de 2025.
Após a descoberta dos dispositivos, o caso passou a ser investigado pelas autoridades federais americanas.
O engenheiro foi preso em 9 de outubro de 2026 e compareceu inicialmente à Justiça no dia 13 daquele mês.
Em 27 de outubro, um grande júri federal formalizou uma acusação de interceptação de comunicações orais.
No dia 6 de novembro, durante audiência perante o juiz federal Peter H. Kang, em São Francisco, a defesa declarou que Alfozan não era culpado.
Ele permanece detido preventivamente após uma decisão judicial que considerou o risco de fuga. Sua próxima audiência está prevista para 17 de novembro de 2026.
Caso seja condenado, poderá receber pena máxima de cinco anos de prisão, multa de US$ 250 mil e até três anos de liberdade supervisionada.
Até o momento, não existe sentença condenatória, e o acusado mantém a presunção de inocência.
Ferramentas de inteligência artificial aparecem na investigação
Um dos aspectos que mais chamaram a atenção dos investigadores foi a possível utilização de ferramentas de inteligência artificial durante a preparação dos equipamentos.
Segundo o Departamento de Justiça, o acusado teria utilizado uma ferramenta de produtividade para consultar informações sobre endereços de prédios da OpenAI, salas de reuniões, capacidades dos ambientes e locais utilizados por executivos e parceiros comerciais.
A investigação também identificou consultas em uma conta de chatbot associada à esposa de Alfozan.
As perguntas abordavam assuntos como desenvolvimento de gravadores de áudio contínuo, conexões Wi-Fi, monitoramento remoto, melhoria da captação sonora e criptografia de cartões de memória.
Os investigadores relataram ainda a existência de consultas relacionadas a características específicas do dispositivo encontrado.
Essas informações integram as evidências apresentadas pela acusação, mas não demonstram, isoladamente, quem realizou cada consulta ou qual foi sua finalidade.
Também não há comprovação pública de que um sistema de IA tenha executado autonomamente qualquer operação de espionagem.
O caso reforça a necessidade de distinguir o uso de ferramentas tecnológicas das condutas efetivamente demonstradas pelas provas.
Suspeitas de espionagem e possíveis conexões internacionais
Durante o processo, promotores americanos apresentaram informações sobre contatos frequentes entre Alfozan e uma pessoa associada à família real saudita.
Os documentos judiciais também mencionaram planos de viagem do acusado para a Arábia Saudita.
Segundo a acusação, ele possuía uma passagem só de ida para deixar os Estados Unidos em 12 de outubro, poucos dias após sua prisão.
Essas circunstâncias foram utilizadas pelo Ministério Público para sustentar o pedido de manutenção da prisão preventiva por risco de fuga.
Entretanto, é fundamental esclarecer que a existência de contatos internacionais não comprova participação de um governo estrangeiro em atividades de espionagem.
Até a publicação desta matéria, não havia confirmação pública de que Alfozan atuasse sob ordens de um Estado ou que tivesse transmitido informações corporativas a terceiros.
A acusação criminal conhecida diz respeito à interceptação de comunicações orais, e não a uma condenação por espionagem internacional ou roubo de segredos comerciais.
A OpenAI teve informações roubadas?
Essa é uma das principais questões envolvendo o caso.
A OpenAI informou publicamente que não identificou evidências de acesso indevido ou extração de pesos de modelos de inteligência artificial, código-fonte ou dados de clientes pelo funcionário investigado.
A companhia também declarou ter utilizado recursos próprios de inteligência artificial durante a análise do dispositivo e encaminhado o caso ao FBI.
A ausência de evidências conhecidas de extração desses ativos não significa, entretanto, que todos os riscos associados à presença do equipamento tenham sido completamente esclarecidos.
As informações disponíveis não permitem determinar publicamente quais conversas, se alguma, foram efetivamente captadas ou recuperadas do dispositivo.
Também não existem dados suficientes para afirmar que informações confidenciais tenham sido transmitidas a terceiros.
A investigação permanece em andamento.
Análise CyberX: o maior risco pode estar dentro da organização
Para a CyberX I.T Solutions, o caso evidencia uma categoria de ameaça que muitas organizações ainda subestimam: o risco representado por pessoas com acesso legítimo às instalações, aos sistemas ou às informações corporativas.
Embora firewalls, sistemas de detecção de intrusão e mecanismos de proteção de endpoints sejam fundamentais, nem todas as ameaças dependem de comprometer servidores ou explorar vulnerabilidades de software.
Um dispositivo físico instalado em um ambiente sensível pode representar uma tentativa de contornar parte dessas proteções.
Em salas executivas, reuniões estratégicas frequentemente envolvem informações que não estão necessariamente armazenadas em sistemas digitais.
Discussões sobre tecnologias em desenvolvimento, contratos comerciais, decisões financeiras, propriedade intelectual e negociações confidenciais podem representar ativos de alto valor.
A instalação não autorizada de equipamentos de gravação cria um possível canal de comprometimento dessas informações.
O principal risco não está apenas no equipamento utilizado, mas na capacidade de explorar acessos físicos e a confiança concedida a colaboradores internos.
Outro aspecto relevante é a relação entre segurança física e cibersegurança.
Em muitas organizações, essas áreas operam separadamente.
Enquanto a equipe de TI monitora acessos digitais e dispositivos conectados à rede, a segurança patrimonial controla entradas, câmeras e circulação de pessoas.
Essa divisão pode criar lacunas quando uma ameaça combina movimentação física, dispositivos eletrônicos e conhecimento sobre a rotina corporativa.
A avaliação da CyberX é que ambientes estratégicos precisam de controles integrados, capazes de correlacionar acessos físicos, autorizações, inventário de equipamentos e eventos suspeitos.
No contexto de um Centro de Operações de Segurança (SOC), a investigação de ameaças internas também deve considerar atividades incomuns realizadas por usuários legítimos.
Consultas reiteradas sobre localização de executivos, acessos a ambientes não relacionados às funções de um colaborador e utilização não autorizada de equipamentos eletrônicos podem justificar verificações proporcionais e devidamente autorizadas.
Esses comportamentos não comprovam, individualmente, uma intenção maliciosa. Sua relevância depende do contexto, das políticas corporativas e das demais evidências disponíveis.
Recomendações da CyberX
Integrar segurança física e digital. Organizações devem estabelecer processos conjuntos entre equipes de infraestrutura, segurança da informação, recursos humanos e segurança patrimonial para proteger ambientes estratégicos.
Restringir o acesso a salas sensíveis. Salas executivas, laboratórios, áreas de pesquisa e ambientes utilizados para reuniões confidenciais precisam de regras específicas de autorização, com registros de entrada e revisão periódica das permissões.
Controlar equipamentos eletrônicos. Dispositivos conectados a televisores, sistemas de videoconferência, computadores e equipamentos de reunião devem ser inventariados e periodicamente verificados.
Monitorar dispositivos USB. Políticas de controle de periféricos e alertas de conexão podem ajudar a identificar dispositivos não autorizados, embora essas medidas não substituam inspeções físicas de equipamentos independentes.
Revisar acessos internos. O princípio do menor privilégio deve ser aplicado a sistemas digitais e, quando apropriado, à circulação em áreas físicas da organização.
Fortalecer a resposta a incidentes internos. Procedimentos devem contemplar preservação de evidências digitais e físicas, investigação autorizada, cadeia de custódia e encaminhamento às autoridades competentes quando necessário.
Promover conscientização. Funcionários precisam saber como identificar e comunicar situações incomuns sem realizar acusações precipitadas ou comprometer possíveis evidências.
As medidas devem respeitar a privacidade dos colaboradores, as normas trabalhistas e a legislação aplicável à proteção de dados pessoais.
Conclusão
A investigação envolvendo o ex-engenheiro da OpenAI demonstra que a proteção de informações estratégicas exige uma abordagem mais ampla do que a segurança de redes e sistemas.
A descoberta de dispositivos de gravação em ambientes corporativos sensíveis levanta preocupações sobre controle de acesso, proteção física, confidencialidade e gestão de ameaças internas.
Embora o caso ainda esteja em julgamento e não exista comprovação pública de roubo de dados de clientes, código-fonte ou modelos de inteligência artificial, os fatos divulgados pelas autoridades revelam a importância de manter controles rigorosos sobre instalações e equipamentos.
Para a CyberX I.T Solutions, a principal lição é que a segurança corporativa precisa proteger tanto as informações armazenadas digitalmente quanto aquelas compartilhadas presencialmente.
Uma organização pode possuir uma infraestrutura tecnológica avançada e ainda permanecer vulnerável quando os controles físicos e os processos internos não acompanham o mesmo nível de proteção.
Perguntas frequentes
Qual é a acusação contra o ex-engenheiro da OpenAI?
Abdulrahman Alfozan foi formalmente acusado por um grande júri federal por interceptação de comunicações orais, após a descoberta de um dispositivo de gravação instalado em uma sala de reuniões executivas da empresa.
Houve roubo de códigos, dados de clientes ou modelos de IA da OpenAI?
A OpenAI declarou publicamente que não encontrou evidências de acesso indevido ou extração de pesos de modelos de inteligência artificial, código-fonte ou dados de clientes pelo investigado.
Como o dispositivo de gravação foi encontrado?
Funcionários da OpenAI identificaram o aparelho conectado a uma porta USB na parte traseira de uma televisão em uma sala de reuniões. O equipamento estava ocultado com papel higiênico e continha dados criptografados.
Qual a pena máxima prevista caso o acusado seja condenado?
Se for condenado, Alfozan poderá receber pena máxima de cinco anos de prisão, pagamento de multa de até US$ 250 mil e até três anos de liberdade supervisionada.