Pacote 'agent-framework' da Microsoft é comprometido no PyPI e rouba credenciais de nuvem
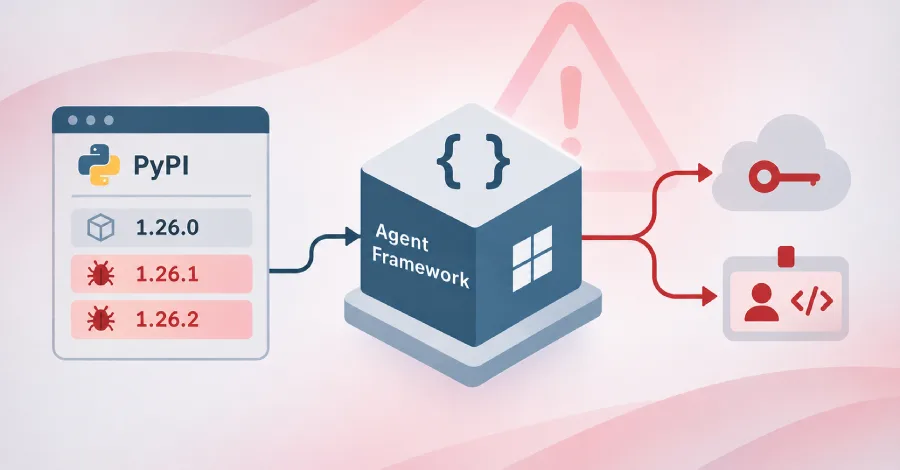
Versões 1.26.1 e 1.26.2 do pacote agent‑framework foram publicadas com código que coleta credenciais e tokens Azure a cada inicialização do Python.
Versões maliciosas 1.26.1 e 1.26.2 do pacote agent‑framework foram publicadas no PyPI e contêm código que coleta credenciais e tokens de identidade em ambientes Python.
Segundo relatos de Aikido, Endor Labs, OX Security, SafeDep, Socket, StepSecurity e Wiz, os pacotes foram inseridos no repositório oficial da Microsoft em 17 de novembro de 2026 e, ao serem instalados, criam arquivos .pth que executam um roubo de credenciais a cada inicialização do interpretador Python.
O agent‑framework é um meta‑pacote de código aberto mantido pela Microsoft que permite a construção e orquestração de agentes de inteligência artificial em Python. O pacote oficial, antes da versão 1.26.0, era amplamente adotado por desenvolvedores que criam pipelines de CI/CD e ambientes de experimentação de IA.
Injeção de arquivos .pth e execução automática
Nas versões 1.26.1 e 1.26.2, os autores maliciosos adicionaram arquivos .pth ao diretório site‑packages. O arquivo agent_framework_meta.pth (versão 1.26.1) e af_runtime_diag.pth (versão 1.26.2) contêm instruções de importação que são processadas pelo interpretador Python a cada inicialização, independentemente de o pacote ser explicitamente importado. Essa técnica permite que o código de roubo seja executado inclusive durante a execução de ferramentas como pip ou de scripts de build.
Tipos de dados coletados
O payload captura variáveis de ambiente que correspondem a padrões de credenciais, arquivos de configuração como ~/.azure/*.json, .npmrc, pip.conf, .netrc, .git‑credentials, .docker/config.json, tokens de OIDC de GitHub Actions, tokens de identidade gerenciados do Azure, metadados da instância Azure (IMDS) e até arquivos .env ou JSON contendo segredos. Em total, até 8 000 caracteres de resposta são armazenados em um documento JSON.
Após a coleta, o documento é compactado com zlib, codificado em Base64 e enviado por uma requisição HTTPS POST para um endpoint de webhook controlado pelos atacantes.
Impacto e recomendações
O pacote registrou cerca de 190 mil downloads por mês, o que indica ampla exposição potencial. A Microsoft ainda não divulgou detalhes sobre como o acesso de publicação foi comprometido. Enquanto as versões maliciosas permanecem removidas do PyPI, recomenda‑se isolar hosts afetados, fixar a dependência na versão 1.26.0 ou anterior, revisar logs de proxy e DNS em busca de chamadas ao webhook, rotacionar credenciais expostas, auditar identidades Azure e fluxos de trabalho do GitHub Actions, e monitorar alterações inesperadas em diretórios site‑packages.
Análise Técnica CyberX
O ataque explora a funcionalidade de arquivos .pth do Python, que permite a execução automática de código ao iniciar o interpretador. Essa superfície de ataque é conhecida, porém raramente observada em pacotes distribuídos via PyPI, tornando‑a particularmente perigosa em ambientes de CI/CD onde o interpretador pode ser iniciado inúmeras vezes.
As versões 1.26.1 e 1.26.2 introduzem dois arquivos diferentes: agent_framework_meta.pth que importa um módulo interno responsável por iniciar o roubo, e af_runtime_diag.pth que, além do comportamento anterior, adiciona um módulo af_runtime_diag.py capaz de coletar tokens OIDC de GitHub Actions. Ambos dependem de privilégios de leitura no diretório de instalação do pacote, que normalmente está acessível a qualquer usuário que possa instalar pacotes Python.
O código coletado inclui credenciais estáticas (arquivos de configuração) e credenciais dinâmicas (tokens de identidade gerenciados e OIDC). A capacidade de solicitar novos tokens a partir da identidade gerenciada do Azure amplia o impacto, permitindo que o atacante obtenha credenciais com escopo de leitura ou escrita em recursos de nuvem.
Do ponto de vista de mitigação, a remoção imediata das versões comprometidas do PyPI elimina a possibilidade de novos downloads, mas não impede que ambientes já comprometidos continuem executando o código malicioso até que o arquivo .pth seja removido. Recomenda‑se inspeção dos diretórios site‑packages em servidores de build, contêineres e máquinas de desenvolvimento, bem como a aplicação de políticas de assinatura de pacotes (e.g., PEP 458/PEP 480) para validar a integridade de uploads ao PyPI.
Como medida preventiva de longo prazo, organizações devem restringir a instalação de pacotes de fontes externas a repositórios internos confiáveis, habilitar a verificação de hashes de pacotes (via pip hash) e monitorar a criação de arquivos .pth em sistemas críticos.
CyberX SOC Intelligence Bulletin
O pacote agent‑framework 1.26.1/1.26.2 introduziu arquivos .pth que executam código malicioso a cada inicialização do interpretador Python, coletando credenciais locais e tokens de identidade Azure, e enviando‑os a um webhook controlado pelos atacantes.
Indicadores de comprometimento (IoCs)
Não foram divulgados hashes de arquivos ou domínios específicos além do endpoint de webhook (webhook.site) mencionado nos relatórios. Recomenda‑se monitorar a criação de arquivos .pth em site‑packages e tráfego HTTPS para domínios de webhook desconhecidos.
Mitigações recomendadas
- Remover imediatamente os arquivos
agent_framework_meta.ptheaf_runtime_diag.pthde todos os ambientes Python. - Reinstalar o pacote na versão 1.26.0 ou anterior a partir de um repositório interno confiável.
- Auditar logs de proxy/DNS em busca de solicitações ao domínio
webhook.siteentre 08:35 UTC e 09:20 UTC de 17 nov 2026. - Rotacionar credenciais Azure, tokens OIDC e segredos armazenados em arquivos de configuração.
- Aplicar políticas de assinatura de pacotes e restringir instalações a repositórios internos.
Observações de investigação
Até o momento, não há evidência pública de que o acesso de publicação ao PyPI tenha sido obtido por comprometimento de credenciais da conta Microsoft; a origem do comprometimento permanece desconhecida. Investigações adicionais devem focar em logs de publicação de pacotes e na cadeia de suprimentos de build que utilizou o agente‑framework.
Perguntas frequentes
Quais versões do pacote agent-framework foram comprometidas?
As versões 1.26.1 e 1.26.2 foram publicadas com código malicioso no PyPI.
Como o código malicioso é executado?
O código é executado através de arquivos .pth adicionados ao diretório site-packages, que são processados pelo interpretador Python a cada inicialização.
Quais dados são roubados pelo ataque?
O ataque coleta variáveis de ambiente, arquivos de configuração como ~/.azure/*.json, tokens de OIDC de GitHub Actions e tokens de identidade gerenciados do Azure.
Qual é a recomendação de mitigação imediata?
Recomenda-se isolar hosts afetados, fixar a dependência na versão 1.26.0 ou anterior e remover os arquivos .pth maliciosos dos diretórios site-packages.
Por que o ataque é perigoso em ambientes de CI/CD?
É perigoso porque o interpretador Python pode ser iniciado inúmeras vezes nesses ambientes, permitindo a execução repetida do código de roubo de credenciais.


