Pesquisador demonstra RCE em PostgreSQL, MySQL, Oracle e ClickHouse
Novas falhas permitem execução de código em servidores de banco de dados com privilégios mínimos ou sem login, afetando PostgreSQL, MySQL, Oracle e ClickHouse.
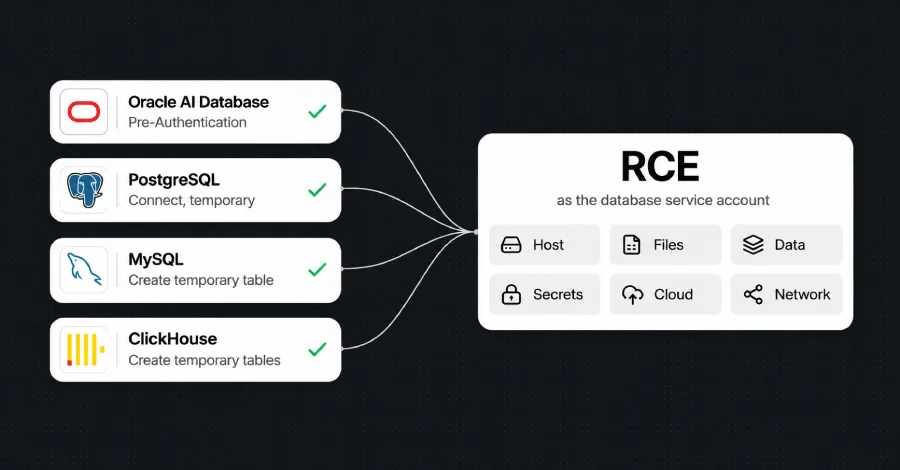
Contas de banco de dados com privilégios limitados, incapazes de ler tabelas de aplicação, podem ser exploradas para executar código arbitrário no servidor, segundo pesquisa técnica divulgada recentemente. O trabalho, conduzido por Zheng Yu, da Depthfirst, demonstra cadeias de exploração contra PostgreSQL, MySQL, ClickHouse e Oracle Database, evidenciando que as permissões SQL não protegem o código C e C++ inseguro do motor de execução.
As falhas permitem que um atacante, utilizando apenas o direito de criar tabelas temporárias ou objetos em esquemas próprios, acione bugs de corrupção de memória no código do motor. Embora quatro das vulnerabilidades já tenham recebido CVEs e correções dos fabricantes, as cadeias de ataque completas não foram reproduzidas independentemente, e não há evidências de uso em ataques reais até o momento.
Mecanismos de exploração por banco de dados
No PostgreSQL, a falha CVE-2026-116331 permite que uma conta com permissão para criar objetos execute código como o usuário do sistema operacional que executa o banco. A correção foi lançada em 12 de novembro, afetando versões anteriores a 18.7, 17.12, 16.16, 15.20 e 14.25. O pesquisador demonstrou que um papel de login simples pode construir os objetos necessários em seu próprio esquema temporário, sem tocar nos dados da aplicação, convertendo um bug de confusão de tipos em controle do servidor.
Para o MySQL, a vulnerabilidade CVE-2026-101786 reside no otimizador de consultas, afetando as versões 26.7.0 a 26.7.1 do Server e Cluster. Embora o advisory da Oracle classifique a falha como requerendo privilégios altos, o pesquisador alcançou execução de código com uma conta que apenas podia criar tabelas temporárias, sem permissão para ler dados existentes, indicando uma superfície de ataque mais ampla do que a classificação oficial sugere. A correção foi disponibilizada em 20 de outubro.
O caso do Oracle Database é distinto, pois a exploração não requer conta de login. A cadeia combina uma falha no Oracle Text (CVE-2026-114819, CVSS 9.9) e uma vulnerabilidade na interface GraphQL do Oracle REST Data Services (CVE-2026-91609). Quando exposto via endpoint web, o atacante pode alcançar o código do motor e executar comandos antes de qualquer autenticação. O Oracle corrigiu a falha do Text em 17 de novembro e a do GraphQL em 20 de outubro, embora a empresa avalie individualmente que nenhuma é explorável sem login.
Por fim, o ClickHouse apresenta uma falha de estouro de inteiro na leitura do formato binário de linhas. O pesquisador reproduziu um shell na versão 26.7.5.10 ao definir a opção format_binary_max_string_size para zero. Diferente dos outros casos, esta vulnerabilidade não possui CVE atribuído nem versão corrigida confirmada, exigindo que os operadores verifiquem diretamente com o fornecedor.
Impacto e recomendações iniciais
A principal lição técnica é que as permissões de leitura não são o único vetor de risco; a capacidade de criar objetos temporários ou enviar entradas específicas pode burlar as barreiras lógicas e atingir o código nativo do motor. A recomendação imediata, além da aplicação dos patches, é revisar as permissões de escrita e criação de objetos, removendo o privilégio TEMPORARY e direitos amplos de tabelas temporárias de contas que não necessitam dessas funcionalidades. No entanto, essa medida não mitiga o vetor do Oracle, que inicia sem a necessidade de credenciais.
Análise Técnica CyberX
A pesquisa destaca uma lacuna fundamental na modelagem de segurança de bancos de dados: a separação entre permissões lógicas (SQL) e segurança de memória (C/C++). O motor do banco de dados processa consultas através de código nativo que, em muitos casos, não possui proteções robustas contra corrupção de memória, como estouro de buffer ou confusão de tipos.
Superfície de ataque e privilégios
Os vetores identificados dependem de privilégios comuns, como CREATE TEMP TABLE ou CREATE SCHEMA. Em ambientes de produção, essas permissões são frequentemente concedidas a aplicações ou usuários de serviço para otimização de performance ou processamento de dados intermediários. A exploração demonstra que mesmo sem acesso a dados sensíveis, a capacidade de interagir com o otimizador ou o parser de formatos binários pode levar a execução de código arbitrário.
Diferenciais por tecnologia
- PostgreSQL: A exploração via confusão de tipos em objetos temporários é crítica porque o processo do banco roda com privilégios de sistema. A correção recente (18.7, 17.12, etc.) é essencial.
- MySQL: A discrepância entre a classificação do fabricante (privilégios altos) e a demonstração do pesquisador (privilégios baixos) sugere que o otimizador pode ser acionado por operações aparentemente inofensivas. Isso exige uma revisão mais profunda do que apenas a matriz de permissões de leitura.
- Oracle: O vetor sem login é o mais crítico operacionalmente. A combinação de falhas em componentes web (REST Data Services) e de texto (Oracle Text) cria uma cadeia de ataque que ignora o controle de acesso do banco. A exposição de endpoints GraphQL é um fator de risco amplificador.
- ClickHouse: A ausência de CVE e de patch confirmado é um risco significativo. A manipulação de parâmetros de formato binário (
format_binary_max_string_size) indica que a validação de entrada em formatos de dados não estruturados é frágil.
Recomendações defensivas
- Aplicação de Patches: Verificar imediatamente as versões instaladas contra os advisories de novembro e outubro de 2026.
- Revisão de Privilégios: Implementar o princípio do menor privilégio rigorosamente. Remover
CREATE TEMPeCREATE SCHEMAde contas de aplicação que não necessitam criar objetos temporários. - Proteção de Endpoints: Para Oracle, garantir que o Oracle REST Data Services e o Oracle Text não estejam expostos diretamente à internet sem proteção WAF e autenticação forte, dado o vetor sem login.
- Monitoramento de ClickHouse: Acompanhar os canais oficiais do ClickHouse para o lançamento do patch da falha de estouro de inteiro, considerando a aplicação de mitigações temporárias, como a restrição de parâmetros de formato binário, se possível.
CyberX SOC Intelligence Bulletin
Novas cadeias de exploração demonstram que contas de banco de dados com privilégios mínimos podem comprometer a integridade do servidor através de bugs de memória no motor de execução. A ausência de exploração ativa confirmada até o momento permite uma janela de correção, mas a criticidade do vetor Oracle (sem login) exige atenção imediata para ambientes expostos.
Ativos e Condições de Exposição
- Servidores PostgreSQL anteriores a 18.7, 17.12, 16.16, 15.20 e 14.25.
- Instalações MySQL Server/Cluster nas versões 26.7.0 e 26.7.1.
- Oracle Database com Oracle Text (19.3-19.32, 21.3-21.24, 23.4.0-23.26.3) e Oracle REST Data Services (24.2.0-26.2.1) expostos via web.
- Instâncias ClickHouse na versão 26.7.5.10 ou similares, especialmente se permitirem a configuração de parâmetros de formato binário por usuários de baixo privilégio.
Sinais de Investigação
Como não há IoCs específicos de exploração ativa divulgados, a detecção deve focar em anomalias comportamentais:
- Criação de objetos temporários em alta frequência por contas de serviço que normalmente não realizam essa ação.
- Consultas SQL complexas ou malformadas que resultam em erros de segfault ou crash do processo do banco de dados.
- Processos filhos inesperados (shells, interpreters) gerados pelo processo do banco de dados (postgres, mysqld, oracle, clickhouse).
- Para Oracle: Tráfego web anômalo para endpoints GraphQL ou Oracle Text, especialmente de IPs não autorizados, seguido de atividade de sistema no host do banco.
Logs e Telemetria
Correlacionar logs de erro do banco de dados (segfaults, aborts) com logs de autenticação e de criação de objetos. Em ambientes com EDR, monitorar a criação de processos por usuários de serviço de banco de dados. Para Oracle, revisar logs de acesso web dos componentes REST e Text.
Correções e Mitigação
- Aplicar os patches de segurança divulgados em outubro e novembro de 2026 para PostgreSQL, MySQL e Oracle.
- Para ClickHouse, monitorar o site oficial do projeto para o patch da falha de estouro de inteiro; até lá, restringir a capacidade de usuários de definir
format_binary_max_string_sizepara zero, se a arquitetura permitir. - Revisar e reduzir privilégios de criação de objetos temporários e esquemas para contas de aplicação.
- Proteger endpoints web do Oracle (REST Data Services) com WAF e autenticação, dado o vetor sem login.
Resposta e Preservação de Evidências
Em caso de suspeita de comprometimento, isolar o host, capturar memória e processos, e preservar logs de auditoria do banco de dados. Verificar a integridade dos binários do banco de dados para garantir que não foram substituídos por versões maliciosas.
Perguntas frequentes
Quais bancos de dados são afetados pelas novas vulnerabilidades?
Os bancos de dados afetados são PostgreSQL, MySQL, Oracle Database e ClickHouse.
Como um atacante pode explorar o PostgreSQL sem privilégios de leitura?
Usando uma conta que pode criar objetos temporários, ele aciona um bug de corrupção de memória (CVE-2026-116331) e executa código como usuário do sistema operacional.
A vulnerabilidade do Oracle requer login?
Não, a exploração combina falhas no Oracle Text (CVE-2026-114819) e na interface GraphQL do Oracle REST Data Services (CVE-2026-91609), permitindo execução de código antes de qualquer autenticação.
Existe correção disponível para a falha do ClickHouse?
Ainda não há CVE nem versão corrigida confirmada; os operadores devem contatar o fornecedor para mitigação.
Qual a recomendação principal para mitigar esses riscos?
Aplicar os patches disponíveis e revisar/remover privilégios de criação de objetos temporários (TEMPORARY) e direitos amplos.


