Trezor confirma implantes ocultos em carteiras vendidas por revendedor
Trezor identificou circuitos extras em três Safe 5 que copiam frases de recuperação. Atualização de firmware mitiga risco, mas usuários devem migrar fundos.
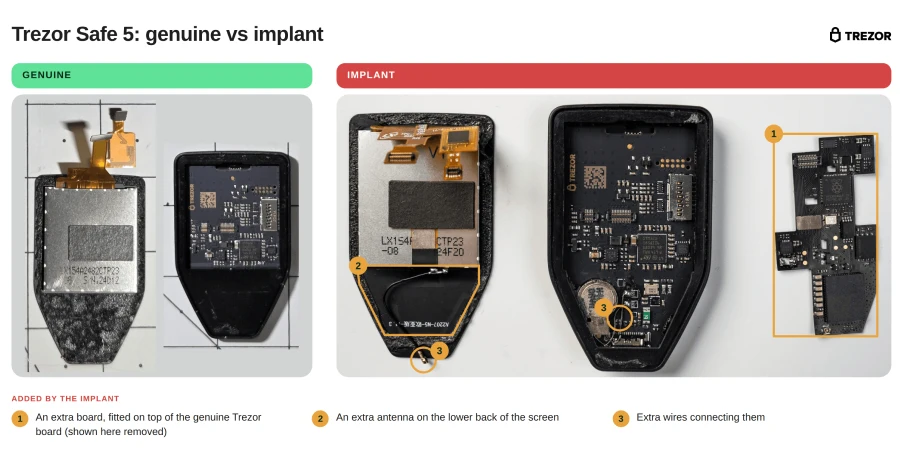
A Trezor, fabricante de carteiras de hardware para criptomoedas, confirmou a existência de implantes ocultos em três unidades do modelo Safe 5 adquiridas de um revendedor chamado CryptoBilis. Esses dispositivos contêm um circuito adicional capaz de capturar e transmitir as frases de recuperação das carteiras para servidores controlados por atacantes.
Segundo a empresa, o implante lê a frase diretamente da tela da carteira durante o processo de backup ou restauração e envia os dados via rede móvel. A Trezor analisou uma das unidades em seu laboratório e identificou as outras duas por meio de fotos enviadas pelos proprietários. Até o momento, não há relatos de perda de fundos associados a esses dispositivos específicos.
Mecanismo do ataque e atualização de firmware
Um update de firmware, versão 2.13.1, lançado nesta semana, impede que os implantes encontrados até agora capturem novas informações em carteiras que o executam. No entanto, a Trezor alerta que a atualização não protege backups que já foram comprometidos anteriormente. O implante fica posicionado entre a placa principal e a tela do Safe 5, sem alterar o firmware original ou o Secure Element do dispositivo.
O componente malicioso copia a frase de recuperação quando ela é exibida na tela para criação de backup ou quando o usuário a digita para restaurar a carteira. Se uma passphrase (frase de senha) aparecer, ela também é copiada. Os dados são criptografados antes do envio; caso não haja conexão, o implante armazena as informações e tenta novamente até ter sucesso.
Contexto do incidente e relação com a Ledger
A Trezor emitiu um alerta inicial em 30 de outubro, dois dias após um comprador reportar a suspeita de um implante. A empresa removeu a CryptoBilis de sua rede de revendedores oficiais em 9 de outubro, a mesma data em que a Ledger, concorrente do setor, iniciou investigações sobre perdas de fundos entre clientes do mesmo revendedor.
A Ledger confirmou posteriormente que encontrou implantes não autorizados em carteiras vendidas pela CryptoBilis, que drenaram fundos em uma operação coordenada. A Trezor afirma que os implantes em seus dispositivos funcionam de maneira semelhante aos encontrados nas carteiras da Ledger, adaptados especificamente para a tela do Safe 5. As três carteiras afetadas foram compradas entre 20 de agosto e 23 de setembro.
O que fazer se você comprou com a CryptoBilis
Para quem adquiriu uma carteira Trezor da CryptoBilis desde março, incluindo nas lojas Tokopedia e Shopee, a recomendação oficial é clara: mover os fundos para uma nova carteira com uma nova frase de recuperação. Restaurar a frase antiga em outro dispositivo não resolve o problema, pois a frase já pode estar comprometida.
Não configure uma carteira não utilizada vinda do revendedor e nunca digite uma frase de recuperação existente nela.
Entre em contato com o suporte da Trezor, que oferece uma nova carteira para quem comprou do revendedor desde março.
Não pese ou abra a carteira para verificar a presença do implante, pois nenhum desses testes é confiável.
Nunca compartilhe sua frase de recuperação; a Trezor nunca solicitará essa informação.
A empresa reduziu sua rede de revendedores em cerca de 80% para adotar regras mais rigorosas de segurança. A investigação continua, e a Trezor promete atualizações caso confirme implantes em outros modelos ou revendedores, ou se houver relatos de perdas financeiras ligadas aos dispositivos.
Perguntas frequentes
O que os implantes encontrados na Trezor Safe 5 fazem?
Os implantes consistem em um circuito adicional entre a placa principal e a tela que lê a frase de recuperação ou passphrase e envia os dados criptografados para servidores controlados por atacantes via rede móvel.
A atualização de firmware corrige o problema com os implantes?
A versão 2.13.1 do firmware impede que os implantes conhecidos capturem novas informações, mas não protege frases de recuperação ou backups que foram comprometidos antes da atualização.
Qual é a recomendação para quem comprou uma carteira do revendedor CryptoBilis?
A orientação oficial para quem adquiriu o dispositivo da CryptoBilis desde março é mover imediatamente os fundos para uma nova carteira gerada com uma nova frase de recuperação.
Houve perda de criptomoedas registrada em carteiras Trezor com esse implante?
Até o momento, não há relatos de perda de fundos associados às unidades específicas da Trezor identificadas com o circuito malicioso.