Binance detalha ataque de US$ 6,34 bilhões iniciado com falsas entrevistas de emprego e comprometimento de ferramentas de IA
Investigação revela uma operação de múltiplas etapas que combinou engenharia social, instaladores adulterados, malware em ferramentas de desenvolvimento, comprometimento de dispositivos corporativos e abuso de ferramentas internas de inteligência artificial para alcançar a infraestrutura responsável pela autorização de transações de criptomoedas.
A Binance divulgou, em 3 de novembro de 2026, os primeiros resultados de sua investigação sobre um incidente de segurança ocorrido em 29 de outubro, que resultou no comprometimento de aproximadamente US$ 6,34 bilhões em ativos digitais.
O relatório descreve uma operação sofisticada, desenvolvida ao longo de vários meses, que não dependeu exclusivamente da exploração de uma vulnerabilidade técnica. Os invasores combinaram engenharia social direcionada, comprometimento da cadeia de suprimentos de software, distribuição de malware e abuso de acessos internos.
A investigação também apresenta um elemento particularmente relevante: os criminosos utilizaram processos fraudulentos de recrutamento para comprometer funcionários e, posteriormente, aproveitaram ferramentas internas de inteligência artificial para ampliar o acesso à infraestrutura da exchange.
O FBI atribuiu a operação à Coreia do Norte, identificando a atividade como parte do grupo de ameaças conhecido como TraderTraitor.
O que aconteceu
Segundo o relatório oficial da Binance, a operação teve início em junho de 2026, quando um engenheiro da equipe Wallet DevOps procurou instalar uma ferramenta de inteligência artificial para desenvolvimento de software.
Durante a busca, o profissional baixou uma instalação adulterada do Homebrew, ferramenta amplamente utilizada para gerenciamento de pacotes no macOS.
Embora a equipe de segurança tenha identificado uma anomalia, substituído o equipamento e realizado a rotação das credenciais relacionadas, os invasores já haviam obtido informações sobre a função do profissional e seus relacionamentos dentro da equipe responsável pela infraestrutura de carteiras digitais.
Em setembro, os criminosos iniciaram uma segunda etapa.
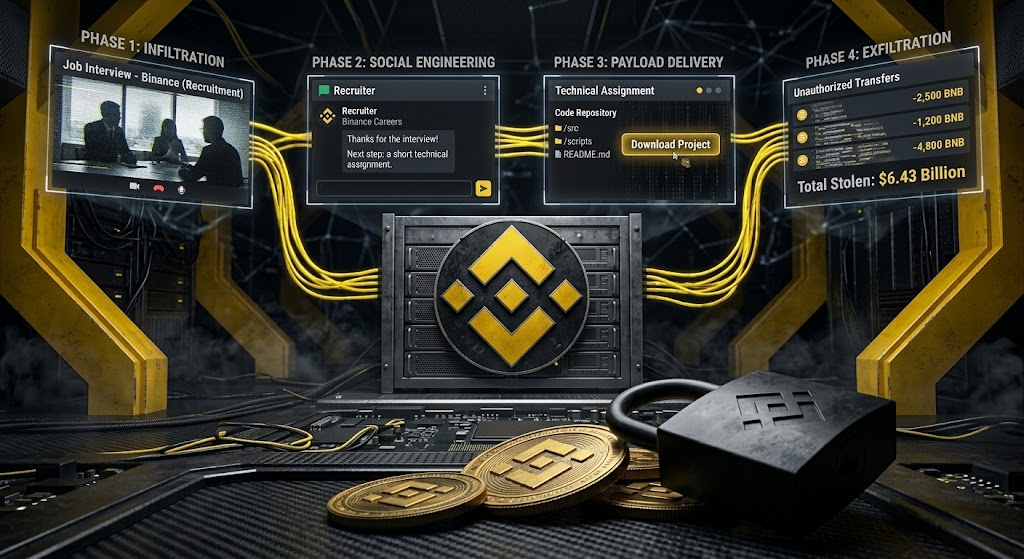
Um funcionário da Binance foi abordado por meio de uma plataforma legítima de recrutamento por indivíduos que se apresentavam como representantes de uma empresa fictícia.
O processo envolveu duas entrevistas:
Uma primeira entrevista por vídeo, conduzida por uma pessoa que se apresentava como integrante do RH.
Uma segunda entrevista com um indivíduo que alegava ser o CEO da suposta empresa.
Para aumentar a credibilidade da abordagem, os criminosos utilizaram perfis e conteúdos pessoais em redes sociais, construindo uma identidade aparentemente legítima.
Ao final do processo, o funcionário recebeu uma suposta atividade técnica de programação. O repositório disponibilizado continha código malicioso, executado durante a configuração do ambiente de desenvolvimento em seu computador corporativo.
Análise técnica
Comprometimento do ambiente de desenvolvimento
O código malicioso empregou técnicas de ofuscação e substituição de componentes legítimos de ferramentas instaladas no sistema.
De acordo com a Binance, o malware substituiu um componente legítimo do pyenv, ferramenta utilizada para gerenciamento de versões do Python, por uma implementação adulterada.
A operação envolveu:
Criação de um arquivo malicioso.
Substituição do componente legítimo.
Remoção do arquivo original.
Alteração de links simbólicos.
Execução de comandos por meio de um shell Zsh.
Comunicação com infraestrutura externa controlada pelos invasores.
A Binance informou que as ferramentas de proteção de endpoint não detectaram o malware naquele momento. A empresa também relatou mecanismos de ocultação e remoção de rastros da atividade maliciosa.
Abuso de ferramentas internas de IA
Em 20 de outubro, os invasores utilizaram o computador comprometido e uma ferramenta interna de inteligência artificial para alcançar outros dois engenheiros.
Durante essa etapa, conseguiram identificar um token de autorização utilizado em operações de implantação de contêineres.
Esse acesso representou uma oportunidade de movimentação dentro do ambiente corporativo, permitindo que credenciais e permissões legítimas fossem utilizadas para alcançar sistemas mais sensíveis.
O caso demonstra que ferramentas internas de IA também precisam ser consideradas dentro do modelo de segurança corporativa, especialmente quando possuem integração com ambientes de desenvolvimento, credenciais e recursos de infraestrutura.
Comprometimento da infraestrutura de carteiras
Em 29 de outubro, os invasores utilizaram os acessos obtidos para alcançar operações relacionadas à assinatura de transações.
A Binance informou que cinco carteiras quentes transferiram aproximadamente 233,46 milhões de XRP para endereços controlados pelos criminosos em um intervalo de quatro minutos.
Outras movimentações envolveram ativos como SOL, OP, BTC e ETH.
Um dos mecanismos utilizados posteriormente envolveu o EIP-7702 do Ethereum, recurso que permite delegar determinadas capacidades de execução de contas a contratos inteligentes.
Nesse incidente, a Binance relatou que os invasores utilizaram esse mecanismo para conceder permissões de execução não autorizadas sobre uma carteira comprometida.
É importante destacar que o EIP-7702 é um recurso legítimo do protocolo Ethereum. Sua utilização no ataque não significa que o padrão seja, por si só, uma vulnerabilidade.
Sistemas e tecnologias envolvidos
Tecnologia | Relação com o incidente |
|---|---|
macOS | Estações de trabalho comprometidas |
Homebrew | Instalador adulterado |
pyenv | Componente substituído por código malicioso |
Zsh | Execução de comandos |
Ferramentas internas de IA | Utilizadas na ampliação do acesso |
Contêineres | Implantação associada à execução maliciosa |
Tokens de acesso | Abuso de permissões legítimas |
Ethereum EIP-7702 | Mecanismo de autorização utilizado na etapa final |
CVE e CVSS: Não foi identificada, nas fontes consultadas, uma CVE específica que represente a causa central do incidente. O caso foi descrito principalmente como uma cadeia de comprometimento, abuso de credenciais e engenharia social.
Atribuição e indicadores de comprometimento
O FBI atribuiu oficialmente a operação à Coreia do Norte e classificou a atividade como TraderTraitor.
O órgão também publicou endereços de carteiras Ethereum associados aos ativos roubados, orientando operadores de infraestrutura blockchain, exchanges, serviços DeFi e outros participantes do ecossistema a bloquear transações relacionadas aos indicadores divulgados.
Esses endereços devem ser consultados diretamente no comunicado oficial do FBI, evitando reproduções parciais ou desatualizadas.
Não há uma CVE central ou regra pública de detecção que, isoladamente, permita identificar toda a cadeia de comprometimento.
Impactos para o ambiente corporativo
O incidente apresenta riscos que ultrapassam o setor de criptomoedas.
Entre os principais impactos identificados estão:
Comprometimento de endpoints: estações corporativas podem funcionar como ponto inicial para ataques direcionados.
Roubo de credenciais: tokens e permissões legítimas podem permitir acesso a sistemas críticos.
Cadeia de suprimentos: ferramentas de desenvolvimento e instaladores adulterados representam riscos para ambientes técnicos.
Abuso de inteligência artificial: integrações internas podem ampliar a superfície de ataque quando possuem permissões excessivas.
Comprometimento de infraestrutura: acessos inicialmente limitados podem evoluir para operações administrativas e financeiras.
Impacto financeiro: a operação atingiu ativos digitais em diferentes redes blockchain.
A Binance informou que aproximadamente US$ 2,85 bilhões em ativos haviam sido congelados ou interceptados até a divulgação do relatório. Também declarou ter recomposto 98% dos ativos impactados, considerando a posição informada em 31 de outubro de 2026.
Análise CyberX
O aspecto mais relevante desse incidente não está exclusivamente no malware utilizado, mas na forma como os invasores construíram uma cadeia de confiança para alcançar sistemas críticos.
A operação demonstra que o comprometimento de uma organização pode começar fora de sua infraestrutura tradicional, utilizando processos aparentemente legítimos de recrutamento, ferramentas de desenvolvimento e relacionamentos profissionais.
Existem três pontos que merecem atenção especial das equipes de segurança:
Engenharia social direcionada a profissionais técnicos
Desenvolvedores, administradores de sistemas e engenheiros de infraestrutura frequentemente possuem permissões superiores às de usuários convencionais.
Um processo seletivo fraudulento pode transformar uma interação profissional em um vetor de comprometimento corporativo.
Segurança das ferramentas de IA
Ferramentas de IA integradas a repositórios, ambientes de desenvolvimento, APIs e infraestrutura precisam seguir os mesmos princípios de segurança aplicados a aplicações corporativas.
Uma ferramenta interna não deve receber permissões irrestritas apenas por operar dentro da rede da organização.
Identidade e privilégios como perímetro de segurança
O incidente evidencia a importância de controlar não apenas quem consegue acessar um sistema, mas também quais operações cada identidade pode executar.
Um token de implantação, por exemplo, não deveria permitir acesso desnecessário a operações de assinatura financeira.
Para ambientes corporativos, a recomendação é adotar uma arquitetura baseada em Zero Trust, segmentação de privilégios e validação contínua de identidade, dispositivo e contexto de acesso.
Recomendações de segurança
A CyberX recomenda que organizações revisem os seguintes controles:
Prioridade | Recomendação |
|---|---|
Alta | Implementar MFA resistente a phishing para contas privilegiadas |
Alta | Restringir permissões de tokens e credenciais de implantação |
Alta | Validar ferramentas, instaladores e dependências antes da instalação |
Alta | Monitorar alterações suspeitas em ferramentas de desenvolvimento |
Alta | Isolar estações utilizadas por equipes de desenvolvimento |
Alta | Revisar permissões de ferramentas internas de IA e integrações |
Média | Implementar controles de execução de aplicações |
Média | Monitorar conexões externas e atividades anormais em endpoints |
Média | Criar procedimentos de validação de recrutadores e processos seletivos |
Média | Realizar auditorias periódicas de privilégios e credenciais |
Atenção especial: processos seletivos técnicos devem ser tratados como potenciais vetores de engenharia social. Repositórios, arquivos e executáveis recebidos durante entrevistas não devem ser executados em estações corporativas sem validação prévia.
Conclusão
O incidente envolvendo a Binance demonstra como ataques modernos podem combinar engenharia social, comprometimento de software, abuso de inteligência artificial e exploração de permissões legítimas para atingir infraestruturas de alto valor.
A principal lição é que a segurança corporativa não pode depender exclusivamente de firewalls, antivírus ou ferramentas de proteção de endpoint.
Identidades, dispositivos, ferramentas de desenvolvimento, integrações de IA e permissões administrativas precisam ser tratados como componentes de uma mesma superfície de ataque.
O caso reforça a necessidade de uma estratégia de defesa em profundidade, com monitoramento contínuo, segmentação de privilégios e validação de confiança em todas as etapas das operações corporativas.
Perguntas frequentes
Como o ataque à Binance começou?
O ataque começou com engenharia social direcionada a funcionários, incluindo o uso de um processo seletivo fraudulento com falsas entrevistas de emprego e repositórios contendo código malicioso.
Qual foi o papel das ferramentas de IA no incidente?
Os invasores utilizaram uma ferramenta interna de inteligência artificial e um computador comprometido para alcançar outros engenheiros e identificar um token de autorização usado em contêineres.
Quem o FBI responsabilizou pelo ataque?
O FBI atribuiu oficialmente a operação à Coreia do Norte, identificando a atividade como parte do grupo de ameaças TraderTraitor.
Quanto foi desviado e quanto a Binance conseguiu recuperar?
O incidente resultou no comprometimento de aproximadamente US$ 6,34 bilhões em ativos digitais. A Binance informou que cerca de US$ 2,85 bilhões foram congelados ou interceptados e que recomposeu 98% dos ativos impactados.