Canal de atualização do cPGuard é comprometido e distribui backdoor para servidores Linux
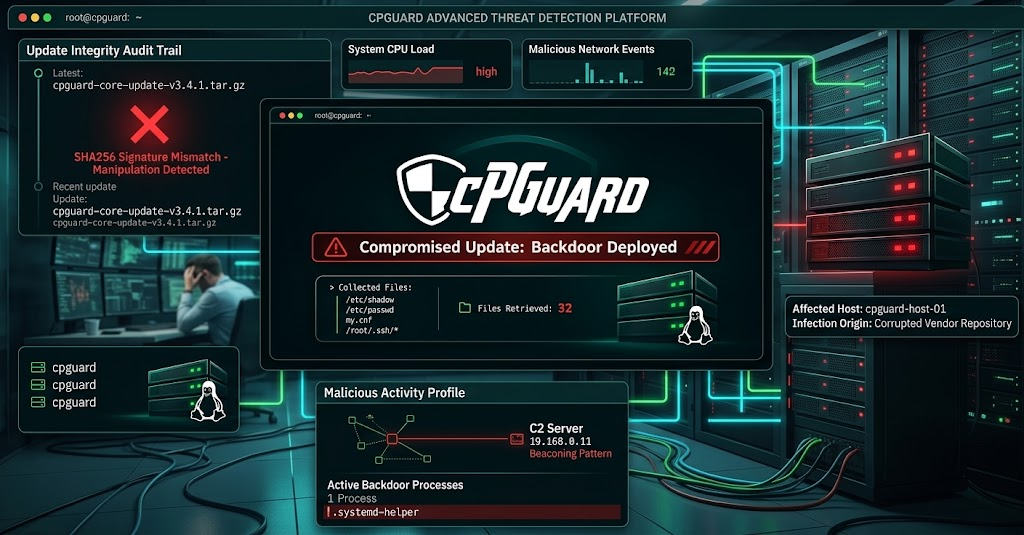
Ataque à infraestrutura de distribuição do OPSSHIELD permitiu inserir um script malicioso em atualizações do cPGuard. A operação coletou hashes de senhas, configurações de banco de dados e arquivos SSH de servidores Linux. Fabricante confirma que dados de 32 servidores foram recuperados pelo invasor.
A OPSSHIELD, desenvolvedora da solução de segurança cPGuard, publicou em 3 de novembro de 2026 um alerta de segurança informando o comprometimento de sua infraestrutura de distribuição de atualizações.
O incidente ocorreu em 2 de novembro, quando um invasor utilizou credenciais comprometidas para acessar o ambiente responsável pela distribuição das atualizações do produto.
A partir desse acesso, foi possível inserir um script malicioso no canal legítimo de atualização do cPGuard, ferramenta utilizada na proteção de servidores Linux e ambientes de hospedagem.
O caso representa um ataque à cadeia de suprimentos de software (Software Supply Chain Attack): em vez de comprometer individualmente cada servidor, os criminosos abusaram da confiança estabelecida entre o fornecedor e seus clientes.
Segundo a OPSSHIELD, o script foi distribuído nas versões 5.88.12 até 5.88.19. A empresa identificou o incidente em menos de 12 horas e interrompeu a distribuição maliciosa.
O que aconteceu
Em 2 de novembro de 2026, às 02h06 UTC, um invasor não identificado utilizou credenciais comprometidas para obter acesso não autorizado à infraestrutura de distribuição de atualizações da OPSSHIELD.
O acesso permitiu publicar um script malicioso por meio do mecanismo legítimo de atualização do cPGuard.
O problema é particularmente relevante porque atualizações de ferramentas de segurança normalmente recebem elevado nível de confiança e podem executar operações privilegiadas no sistema operacional.
A OPSSHIELD confirmou que:
As versões afetadas são 5.88.12 até 5.88.19.
O script malicioso coletava arquivos sensíveis dos servidores.
Os dados eram enviados para um servidor de licenciamento da própria OPSSHIELD.
O invasor conseguiu recuperar parte das informações armazenadas nesse ambiente.
A investigação preliminar identificou 32 arquivos recuperados, cada um associado a um servidor de cliente.
A empresa ressalta que os 32 arquivos representam uma estimativa preliminar dos dados cuja recuperação pelo invasor foi confirmada, e não o total de servidores potencialmente afetados.
OPSSHIELD
Análise técnica
Distribuição do código malicioso
O ataque explorou o comprometimento das credenciais utilizadas para administrar a infraestrutura de distribuição.
Em vez de depender de uma vulnerabilidade específica no Linux ou no cPanel, os criminosos utilizaram o próprio mecanismo de atualização do produto para distribuir o código malicioso.
Isso significa que servidores que receberam e executaram a atualização comprometida poderiam executar o script com os privilégios disponíveis ao processo do cPGuard.
Coleta de informações sensíveis
De acordo com a investigação da OPSSHIELD, o script acessou arquivos importantes para a segurança e administração dos servidores:
Arquivo | Informação exposta |
|---|---|
| Hashes das senhas dos usuários locais |
| Informações das contas locais |
| Configurações e possíveis credenciais MariaDB/MySQL |
Histórico do root | Comandos e possíveis segredos registrados |
| Chaves públicas autorizadas |
| Histórico de hosts SSH conhecidos |
A coleta desses arquivos representa um risco significativo.
Embora o /etc/shadow armazene hashes em vez de senhas em texto aberto, esses hashes podem ser submetidos a tentativas de recuperação offline, especialmente quando as senhas são fracas, reutilizadas ou já foram expostas anteriormente.
Além disso, arquivos de configuração de banco de dados e históricos de comandos podem armazenar segredos que não contam com a mesma proteção de hashing.
Instalação de backdoor e preparação dos dados
A OPSSHIELD identificou os seguintes artefatos relacionados à execução do script:
Script malicioso:
cpguard-v58812-i91511.shBackdoor:
/var/tmp/.cpg91511_shDiretório de coleta:
/var/tmp/.cpg91511Arquivo compactado:
/var/tmp/.cpg91511/loot.tgz
O diretório oculto foi utilizado para armazenar os dados coletados antes de sua transferência.
A atualização corretiva remove os arquivos conhecidos, mas a ausência desses artefatos após a atualização não comprova que o script nunca tenha sido executado.
Exfiltração de dados
Outro aspecto importante é que os dados não foram enviados diretamente para um servidor externo controlado pelo invasor.
Segundo a OPSSHIELD, o script enviava as informações para o próprio servidor de licenciamento da empresa, utilizando uma conta comprometida.
Posteriormente, o atacante recuperava os arquivos desse ambiente.
Essa estratégia aproveitou a infraestrutura legítima do fornecedor como intermediária para a coleta e retirada das informações.
A empresa confirmou preliminarmente a recuperação de 32 arquivos pelo invasor.
Sistemas e versões afetadas
Ação imediata necessária
Componente | Situação |
|---|---|
cPGuard 5.88.12 | Afetada |
cPGuard 5.88.13 | Afetada |
cPGuard 5.88.14 | Afetada |
cPGuard 5.88.15 | Afetada |
cPGuard 5.88.16 | Afetada |
cPGuard 5.88.17 | Afetada |
cPGuard 5.88.18 | Afetada |
cPGuard 5.88.19 | Afetada |
cPGuard 5.88.25 ou superior | Correção disponibilizada |
O incidente envolve ambientes que utilizam o cPGuard, incluindo servidores de hospedagem com cPanel/WHM, DirectAdmin, Plesk e instalações standalone.
CVE/CVSS: Não foi identificada uma CVE atribuída a este incidente, nem uma pontuação CVSS oficial. O problema está relacionado ao comprometimento da infraestrutura de atualização do fornecedor, não a uma vulnerabilidade específica do kernel Linux.
Indicadores de comprometimento (IoCs)
A OPSSHIELD divulgou os seguintes indicadores:
Indicador | Identificação |
|---|---|
Script malicioso |
|
Backdoor |
|
Diretório oculto |
|
Arquivo coletado |
|
Esses indicadores podem ser utilizados em investigações forenses e atividades de Threat Hunting.
Importante: a atualização corretiva remove os arquivos conhecidos. Portanto, uma verificação realizada depois da atualização pode não encontrar os artefatos, mesmo que o servidor tenha sido comprometido anteriormente.
Como verificar se o servidor recebeu uma versão comprometida
A OPSSHIELD disponibilizou um procedimento para consultar o histórico de atualizações.
Execute no terminal do servidor:
Verificar o histórico de atualização:
grep 'Successfully updated' /opt/cpguard/logs/install_logProcure registros contendo versões entre:
5.88.12
5.88.13
5.88.14
5.88.15
5.88.16
5.88.17
5.88.18
5.88.19
Se alguma dessas versões aparecer, o servidor deve ser tratado como potencialmente comprometido.
A presença de uma versão afetada no histórico confirma que ela foi instalada, mas não comprova isoladamente que o script foi executado ou que houve transferência de dados.
Da mesma forma, a ausência de registros correspondentes não garante que o ambiente esteja seguro, especialmente quando o histórico estiver incompleto.
Recomendações de correção e contenção
A OPSSHIELD disponibilizou uma atualização corretiva e recomenda sua instalação imediata em todos os servidores que utilizam cPGuard.
Etapa 1 — Atualizar o cPGuard
cpgcli update --startEtapa 2 — Confirmar a versão instalada
cpgcli --versionO resultado deve indicar a versão 5.88.25 ou superior.
Etapa 3 — Rotacionar credenciais
Caso o script tenha sido executado ou possa ter sido executado, a recomendação é:
Redefinir as senhas do root e de todas as contas locais habilitadas para autenticação por senha, utilizando um ambiente de recuperação confiável.
Alterar senhas reutilizadas em outros sistemas.
Rotacionar credenciais de MariaDB/MySQL.
Substituir chaves de acesso S3.
Revogar e gerar novos tokens do DigitalOcean.
Revisar segredos registrados no histórico de comandos do root.
Substituir as chaves privadas SSH armazenadas em
/root/.ssh.Remover as respectivas chaves públicas antigas dos sistemas que ainda confiam nelas.
Etapa 4 — Revisar acessos de suporte
A OPSSHIELD também anunciou uma atualização preventiva para remover suas chaves de acesso de suporte dos servidores onde haviam sido adicionadas anteriormente.
Essa medida é complementar e não substitui a atualização corretiva nem a rotação das credenciais potencialmente expostas.
Sobre reinstalação do servidor: a OPSSHIELD não recomenda, neste momento, reconstruir integralmente todos os sistemas como procedimento padrão. Essa avaliação é provisória e depende da evolução da investigação. Caso existam outros sinais de comprometimento ou não seja possível comprovar a integridade do ambiente, uma reconstrução poderá ser necessária.
MITRE ATT&CK
Com base nos comportamentos documentados, é possível estabelecer os seguintes mapeamentos técnicos indicativos:
Técnica | Identificador | Comportamento |
|---|---|---|
Comprometimento da cadeia de suprimentos | T1195.002 | Distribuição de código malicioso por atualização |
Contas válidas | T1078 | Utilização de credenciais comprometidas |
Shell Unix | T1059.004 | Execução de comandos no Linux |
Dados do sistema local | T1005 | Coleta de arquivos locais |
| T1003.008 | Acesso a informações de autenticação |
Dados armazenados em histórico | T1552.003 | Coleta de possíveis segredos no histórico do shell |
Armazenamento local | T1074.001 | Preparação dos dados coletados |
Arquivamento por utilitário | T1560.001 | Compactação das informações |
Mapeamento analítico baseado nos comportamentos divulgados; não representa classificação oficial publicada pela OPSSHIELD.
Impactos para empresas e provedores de hospedagem
O incidente merece atenção especial de empresas que administram ambientes Linux, principalmente provedores de hospedagem, MSPs e equipes responsáveis por múltiplos servidores de clientes.
O comprometimento de uma ferramenta de segurança pode gerar um efeito em cadeia.
Entre os riscos estão:
Exposição de credenciais administrativas.
Comprometimento de bancos de dados.
Acesso indevido por SSH.
Abuso de chaves privadas.
Comprometimento de outros servidores que confiam nas chaves expostas.
Acesso a serviços de armazenamento em nuvem.
Persistência de acessos não autorizados mesmo após a atualização do produto.
Para empresas que administram diversos ambientes, a investigação não deve ficar limitada ao servidor que apresentou o primeiro alerta. É necessário identificar todos os hosts que receberam as versões comprometidas.
Análise CyberX
O incidente envolvendo o cPGuard apresenta uma das situações mais delicadas da segurança de infraestrutura: quando a própria ferramenta responsável por proteger o servidor passa a ser utilizada como mecanismo de comprometimento.
O problema evidencia uma limitação importante dos modelos tradicionais de defesa. Mesmo quando uma organização utiliza firewall, antivírus, monitoramento e uma solução específica de proteção Linux, a confiança excessiva nos mecanismos de atualização pode abrir uma porta para ataques em larga escala.
Existem três pontos que merecem atenção especial.
1. Atualizações também precisam ser consideradas parte da superfície de ataque.
Uma atualização legítima pode possuir privilégios elevados e acesso a arquivos extremamente sensíveis. Portanto, a segurança do fornecedor e da infraestrutura de distribuição precisa fazer parte da avaliação de risco.
2. Um servidor comprometido pode representar vários outros.
O roubo de chaves SSH e credenciais administrativas pode transformar um incidente inicialmente limitado em uma oportunidade de movimentação lateral dentro de ambientes corporativos.
Isso é especialmente relevante para MSPs que utilizam credenciais compartilhadas ou mantêm relações de confiança entre diferentes clientes.
3. Atualizar não significa necessariamente estar seguro.
A instalação da versão corrigida remove os artefatos conhecidos, mas não invalida automaticamente as credenciais que já foram copiadas.
Por esse motivo, a recuperação exige atualização, investigação, rotação de segredos e validação dos acessos.
Na avaliação da CyberX, empresas que utilizam soluções de segurança com privilégios administrativos devem adotar controles adicionais sobre a cadeia de atualização, incluindo monitoramento de alterações, segmentação de acessos, inventário de versões e revisão periódica de credenciais.
Conclusão
O comprometimento do canal de atualização do cPGuard demonstra que a confiança depositada em fornecedores de software também precisa ser acompanhada de controles técnicos e processos de validação.
O episódio não representa apenas uma falha em uma ferramenta de segurança. Ele evidencia como o comprometimento de uma infraestrutura centralizada de distribuição pode atingir múltiplos ambientes corporativos simultaneamente.
A prioridade para administradores é identificar instalações potencialmente afetadas, aplicar a versão corretiva, rotacionar credenciais e investigar possíveis acessos não autorizados.
Em ambientes críticos, a integridade do servidor deve ser comprovada por evidências, e não presumida apenas porque a atualização foi concluída.
Perguntas frequentes
O que causou o comprometimento do cPGuard?
Um invasor utilizou credenciais comprometidas para acessar o ambiente de distribuição de atualizações da OPSSHIELD e inserir um script malicioso no canal legítimo.
Quais versões do cPGuard foram afetadas?
As versões afetadas pelo incidente foram da 5.88.12 até a 5.88.19.
Quais dados foram coletados pelo script malicioso?
O script coletou arquivos sensíveis como /etc/shadow, /etc/passwd, my.cnf, histórico do root, chaves authorized_hosts e known_hosts.
Como os administradores podem verificar se o servidor foi afetado?
Executando um comando grep no histórico de instalação para procurar registros contendo as versões de 5.88.12 a 5.88.19.
Qual é a recomendação de segurança após aplicar a atualização corretiva?
A recomendação inclui atualizar para a versão 5.88.25 ou superior, rotacionar credenciais de root, contas locais, MariaDB/MySQL, chaves S3, tokens e chaves privadas SSH.