Falha no Firmware de TPM Reduz Tempo de Quebra de PINs em PCs AMD e Intel
Pesquisadores demonstram que, ao abrir o gabinete de um PC, é possível reescrever o estado do TPM e contornar o bloqueio de tentativas de PIN em Windows Hello e BitLocker, reduzindo o tempo de descoberta de PINs de anos para dias.
Falha no firmware de TPM permite que atacantes resetem contadores de falhas em PCs AMD e Intel, reduzindo o tempo de quebra de PINs de dias a horas.
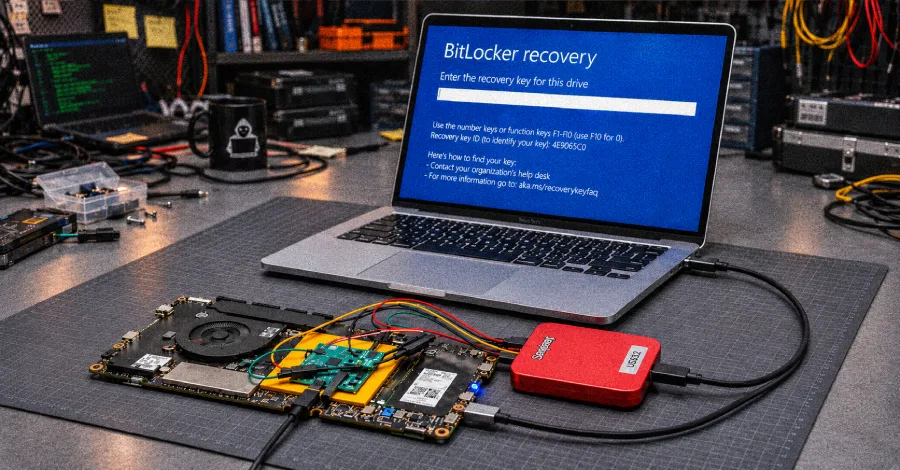
Pesquisadores da Universidade Técnica de Berlim demonstraram que, ao abrir o gabinete de um PC, é possível reescrever o estado do TPM e contornar o bloqueio de tentativas de PIN em Windows Hello e BitLocker, permitindo descobrir PINs de quatro e seis dígitos em menos de 40 horas.
A falha, catalogada como CVE‑2026‑43613, afeta processadores AMD que utilizam contadores RPMC em chips de memória flash da Winbond, bem como PCs Intel que dependem de chips Winbond com vulnerabilidade de glitch de tensão.
Os pesquisadores construíram uma placa de interposição que bloqueia a atualização do contador de falhas no flash, fazendo com que o PC recarregue o estado antigo do TPM. Em testes, eles encontraram um PIN de quatro dígitos em um laptop AMD em 236 tentativas, em 57 minutos, e um PIN de seis dígitos em um laptop Intel em 6 minutos e 55 segundos.
Com o bloqueio de contagem desativado, o tempo de descoberta de PINs cai de anos para dias, expondo dispositivos a ataques de força bruta física.
AMD confirmou a falha e planeja correções de firmware entre novembro de 2026 e fevereiro de 2027 para a maioria dos chips Ryzen, Ryzen AI, Ryzen Threadripper, Athlon e EPYC. A Intel declarou que não há vulnerabilidade em seu processador, mas reconheceu a falha no chip de memória.
A Microsoft avaliou o incidente como de severidade moderada, não atribuiu CVE e recomendou aumentar o comprimento mínimo do PIN para seis dígitos.
Administradores podem aumentar a política de comprimento mínimo de PIN para Hello e BitLocker, habilitar PINs aprimorados com letras e símbolos, e instalar atualizações de firmware AMD quando disponíveis. PCs que dependem de chips Winbond ainda não têm correção, exigindo monitoramento de sinais de interposição.
A descoberta destaca a importância de controles físicos e de firmware robustos para proteger dispositivos que dependem de TPMs embutidos.
Análise Técnica CyberX
O ataque explora a ausência de verificação de incremento do contador RPMC no firmware de processadores AMD. Quando o contador não aumenta, o estado antigo do TPM, que inclui o número de tentativas falhadas, pode ser recarregado, anulando o bloqueio de 32 tentativas. A placa interposta bloqueia a escrita no flash, enquanto a falha de glitch de tensão em chips Winbond permite extrair a chave de assinatura do contador, permitindo forjar valores arbitrários.
Para sistemas que não usam RPMC, a simples reescrita do estado antigo com um programador de flash convencional já restaura o contador, indicando que a proteção depende exclusivamente do firmware.
O impacto é principalmente na confidencialidade, pois a quebra de PIN permite acesso físico ao conteúdo criptografado e, em alguns cenários, a autenticação baseada em Hello. A disponibilidade não é afetada, mas a integridade do mecanismo de bloqueio é comprometida.
Mitigações recomendadas incluem: atualizar firmware AMD quando disponível; aplicar políticas de PIN de pelo menos seis dígitos; habilitar PINs aprimorados com caracteres alfanuméricos; monitorar dispositivos Winbond para sinais de glitch; e, em ambientes críticos, restringir acesso físico.
CyberX SOC Intelligence Bulletin
Esta vulnerabilidade permite que atacantes com acesso físico a um PC reescrevam o estado do TPM, anulando o bloqueio de tentativas de PIN em Windows Hello e BitLocker. O efeito é a redução do tempo de descoberta de PINs de anos para dias, expondo dispositivos a ataques de força bruta.
Ativos e condições de exposição
PCs com processadores AMD que utilizam contadores RPMC em chips Winbond e PCs Intel que dependem de chips Winbond vulneráveis. A falha requer acesso físico ao gabinete.
Sinais de investigação
Logs de TPM indicando contagem de falhas reiniciada inesperadamente; falhas de bloqueio de PIN sem atraso; falhas de autenticação repetidas em curto intervalo.
Mitigações e resposta
Atualizar firmware AMD conforme boletim de segurança; aplicar políticas de PIN de pelo menos seis dígitos; habilitar PINs aprimorados; monitorar dispositivos Winbond; restringir acesso físico.
Perguntas frequentes
Quais sistemas são afetados pela falha no firmware de TPM?
A falha afeta processadores AMD que utilizam contadores RPMC em chips de memória flash da Winbond e PCs Intel que dependem de chips Winbond com vulnerabilidade de glitch de tensão.
Como os pesquisadores contornaram o bloqueio de PIN?
Eles construíram uma placa de interposição que bloqueia a atualização do contador de falhas no flash, fazendo com que o PC recarregue o estado antigo do TPM e anule o bloqueio.
Qual é o tempo estimado para quebrar um PIN de seis dígitos?
Em testes, um PIN de seis dígitos em um laptop Intel foi descoberto em 6 minutos e 55 segundos após o contorneamento do bloqueio.
Quais mitigações são recomendadas para administradores?
Recomenda-se aumentar a política de comprimento mínimo de PIN para seis dígitos, habilitar PINs aprimorados com letras e símbolos, e instalar atualizações de firmware AMD quando disponíveis.