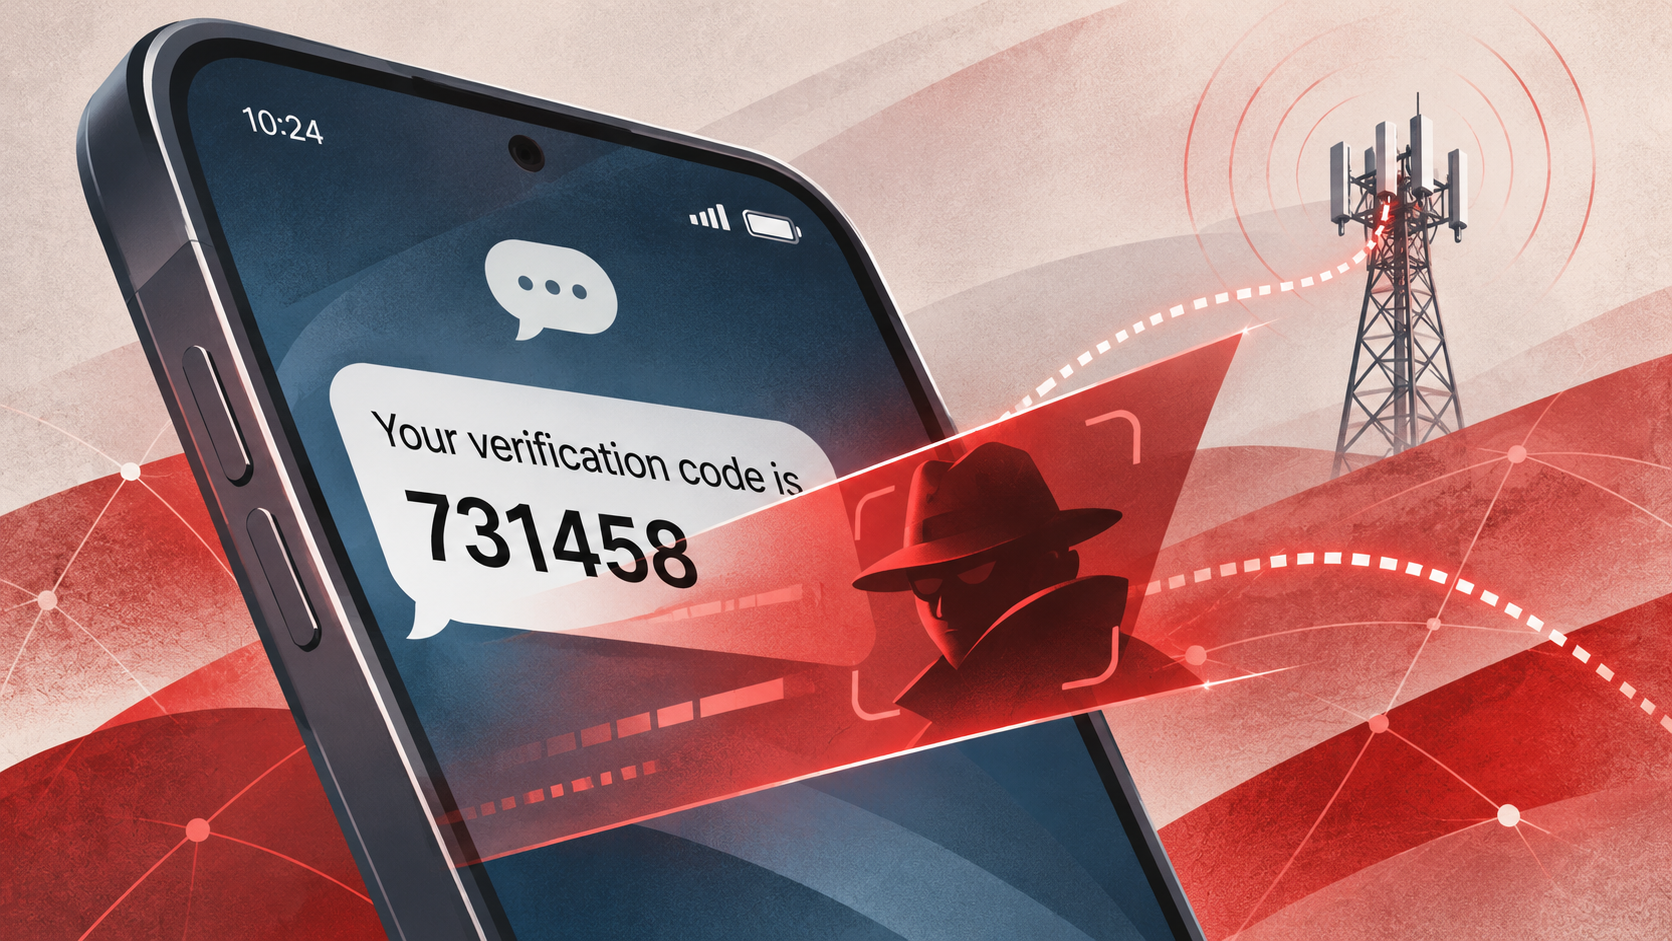
Grupo estatal SilentAir sequestra redes de telecomunicações na Ásia para interceptar SMS e chamadas
Uma investigação da Enea revelou o grupo SilentAir, apontado como um ator estatal que comprometeu equipamentos de operadoras em pelo menos seis países asiáticos.
Uma nova ameaça direcionada a infraestruturas de telecomunicações
Pesquisadores da empresa de segurança e software para telecomunicações Enea divulgaram detalhes sobre um grupo de espionagem cibernética recém-identificado, batizado de SilentAir. A atividade do grupo consiste no comprometimento de equipamentos de infraestrutura interna de operadoras de telefonia móvel em pelo menos seis países da Ásia, com foco principal em assinantes e figuras políticas em Taiwan.
De acordo com os relatórios técnicos publicados em novembro de 2026, a Enea avalia com alta confiança que o SilentAir opera como um ator de nível estatal. No entanto, a atribuição a um país específico é tratada com cautela: a empresa aponta com baixa confiança que as operações se alinham a interesses associados à China, baseando-se em padrões de horário de atividade e na ausência de alvos em território chinês.
O monitoramento das atividades do grupo ocorre desde o início de 2025, embora análises posteriores tenham identificado indícios de movimentações suspeitas em períodos anteriores. As operadoras afetadas foram notificadas sobre os pontos de comprometimento, e o grupo teve suas operações iniciais interrompidas, embora especialistas alertem para a possibilidade de retorno das ações.
Mecanismo de ataque via protocolos de sinalização
As redes de telefonia móvel dependem dos protocolos SS7 (Signaling System 7) e Diameter para trocar mensagens de sinalização que viabilizam o roteamento de chamadas, o envio de mensagens de texto e o suporte ao roaming internacional. Essas comunicações transitam por uma rede compartilhada conhecida como IPX (IP Packet eXchange), estruturada sobre um alto nível de confiança mútua entre as operadoras participantes.
O SilentAir explorou essa arquitetura injetando comandos de ataque diretamente na interface IPX a partir de equipamentos comprometidos dentro das próprias operadoras. Para realizar a interceptação de chamadas e mensagens, o grupo enviava uma mensagem do tipo UpdateLocation (ou seu equivalente no protocolo Diameter) para a rede de origem do alvo. Essa mensagem falsa alegava que o equipamento controlado pelos invasores passara a servir o assinante em questão. Quando aceita pela rede, o fluxo de chamadas e SMS era desviado para o controle dos atacantes.
Interceptação de códigos de autenticação e mensagens silenciosas
Embora a maior parte da atividade do grupo tenha envolvido outras funções, os dados indicam que aproximadamente 18,3% das ações observadas foram direcionadas à interceptação direta de comunicações. Em casos específicos, pesquisadores registraram a captura de códigos de autenticação de dois fatores (2FA) logo após a conclusão do desvio, sugerindo tentativas de invasão a contas associadas às vítimas.
Além do desvio de tráfego regular, o SilentAir utilizou em larga escala o recurso de SMS silenciosos — mensagens enviadas para dispositivos móveis sem gerar alertas ou exibir notificações na tela do usuário. Enquanto durante o dia tais mensagens operavam majoritariamente como testes para verificar se o desvio de tráfego continuava ativo, o envio noturno concentrou-se de forma expressiva em usuários localizados em Taiwan, disfarçados com textos de conteúdo promocional genérico para evitar suspeitas de sistemas intermediários de segurança.
As investigações também apontaram semelhanças operacionais parciais com outras ameaças conhecidas, como o grupo Liminal Panda e a ferramenta de linha de comando voltada para sistemas Linux conhecida como SCTPE ou SIGweaver. Contudo, analistas ressaltam que o SilentAir demonstrou maior disciplina operacional e capacidade de resposta a mensagens não enviadas por ele próprio, distanciando-se de comportamentos anteriores atribuídos a campanhas cibercriminosas comerciais de vigilância.
Recomendações defensivas para operadoras de telecomunicações
Diante das táticas demonstradas pelo grupo SilentAir, especialistas e empresas de segurança reforçam a necessidade de revisão profunda nas defesas de infraestrutura de sinalização. Entre as principais diretrizes operacionais recomendadas para o setor estão:
Implantação de firewalls específicos para os protocolos GTP-C e GTP-U, configurados para integração direta com as defesas de SS7 e Diameter.
Tratamento da rede IPX como um ambiente não confiável, exigindo validação rigorosa de tráfego externo.
Adoção de mecanismos avançados de detecção de anomalias em protocolos de sinalização no interior das próprias redes corporativas.
Centralização e correlação dos eventos de segurança de sinalização com os centros de operações de segurança (SOC) tradicionais da organização.
Para organizações e usuários finais que utilizam serviços de telecomunicação em regiões de risco, a adoção de métodos de autenticação resistentes a interceptações de SMS — como chaves de segurança físicas ou aplicativos autenticadores baseados em tokens locais — permanece como uma camada essencial de proteção contra o desvio de credenciais.
Perguntas frequentes
O que é o SilentAir?
O SilentAir é um grupo de espionagem cibernética recém-identificado, avaliado como um ator de nível estatal, que comprometeu equipamentos de infraestrutura interna de operadoras de telefonia móvel em pelo menos seis países da Ásia.
Como o SilentAir realizava as interceptações?
O grupo explorou a arquitetura de redes móveis injetando comandos de ataque diretamente na interface IPX a partir de equipamentos comprometidos, enviando mensagens falsas como UpdateLocation para desviar chamadas e mensagens.
Quais protocolos foram explorados pelo grupo?
O SilentAir explorou os protocolos SS7 (Signaling System 7) e Diameter, que são utilizados para trocar mensagens de sinalização em redes de telefonia móvel.
Qual era o foco principal dos ataques do SilentAir?
O foco principal das operações foi em assinantes e figuras políticas, com destaque para Taiwan, envolvendo também a captura de códigos de autenticação de dois fatores (2FA).


