Hackers do grupo russo Cold Relic comprometem segunda organização dos EUA usando dados roubados do Google Workspace
O grupo de espionagem russo Cold Relic reutilizou credenciais de super‑admin do Google Workspace obtidas em 2025 para invadir outra empresa americana, explorando MFA e passkeys.
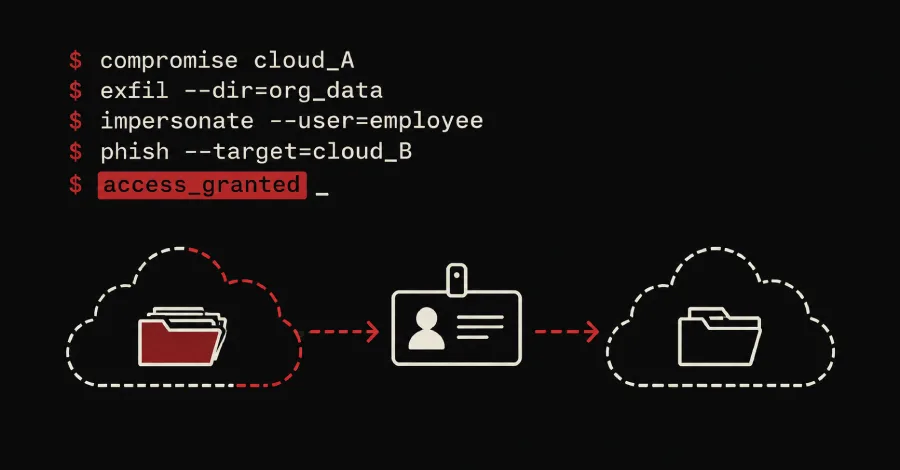
O grupo de espionagem cibernética ligado à Rússia, conhecido como Cold Relic (anteriormente COLDRIVER e UNC4057), utilizou dados roubados de um comprometimento de Google Workspace em 2025 para invadir uma segunda organização nos Estados Unidos.
Abuso de credenciais de super‑admin e MFA
De acordo com o Google Threat Intelligence Group (GTIG), o invasor primeiro comprometeu a conta de super‑admin de uma empresa americana no final de 2025. O acesso foi obtido por meio de um proxy residencial próximo ao alvo e de um ataque de fadiga de notificações MFA, que levou a vítima a aprovar uma solicitação de autenticação.
Com a conta de super‑admin em mãos, o ator registrou seu próprio dispositivo MFA dentro do tenant, garantindo persistência mesmo após a remoção da conta comprometida. O grupo também utilizou passkeys e códigos de backup MFA como mecanismos alternativos de acesso.
Roubo massivo de dados via Google Takeout
Usando os privilégios de super‑admin, os invasores baixaram o conteúdo completo do armazenamento em nuvem da organização, compartilhando arquivos para um endereço de e‑mail controlado pelo Cold Relic e realizando downloads diretos. Eles ainda consultaram logs de auditoria e do Centro de Alertas para apagar vestígios da intrusão.
Os dados extraídos incluíram listas completas de funcionários, diretórios de e‑mail e documentos estratégicos, que foram exportados por meio do serviço Google Takeout.
Abuso de identidade para ataques subsequentes
Após o roubo inicial, o grupo sincronizou caixas de entrada de e‑mail via OAuth para clientes externos, reutilizou passkeys não revogadas e acessou documentos críticos armazenados na nuvem. Mesmo depois de ser expulso da primeira organização, o Cold Relic continuou a usar contas de e‑mail comprometidas para campanhas de engenharia social direcionadas a funcionários e parceiros.
Comprometimento de segunda organização via Microsoft Entra ID
O ataque avançou para uma segunda empresa americana que utilizava Microsoft Entra ID como provedor de identidade federada para o Google Workspace. O invasor, fingindo ser um funcionário da primeira organização, estabeleceu contato por um aplicativo de mensagens seguro e enviou links de phishing que capturaram credenciais e tokens de autenticação do Entra ID.
Com as credenciais obtidas, o grupo registrou um novo dispositivo MFA no Entra ID, mantendo acesso ao usuário comprometido e realizando download em massa de arquivos armazenados no drive da nuvem da segunda organização.
Impacto e perspectiva
O Google descreve a campanha como uma convergência entre engenharia social centrada em humanos e abuso de identidade em nuvem, permitindo que serviços de inteligência russos transformem comunicações empresariais legítimas em vetores de ataque contra parceiros de confiança.
Embora os nomes das organizações afetadas não tenham sido divulgados, o incidente demonstra a vulnerabilidade de ambientes de produtividade em nuvem quando credenciais de alto privilégio são comprometidas e as defesas de MFA são contornadas.
Análise Técnica CyberX
O cenário observado revela uma cadeia de comprometimento baseada em identidade que explora três vetores principais:
- Comprometimento inicial de credenciais de super‑admin: o uso de um proxy residencial e de um ataque de fadiga de MFA indica que a primeira camada de defesa (MFA) foi contornada por engenharia social, não por falha técnica.
- Abuso de mecanismos de autenticação persistente: a capacidade de registrar dispositivos MFA, reutilizar passkeys e códigos de backup permite que o invasor mantenha acesso mesmo após a revogação de senhas ou a redefinição de sessões.
- Movimentação lateral via identidade federada: ao obter credenciais do Google Workspace, o grupo conseguiu acessar o Microsoft Entra ID da segunda organização, demonstrando a importância de segmentar e monitorar fluxos de confiança entre provedores de identidade.
Recomendações defensivas:
- Implementar políticas de MFA que limitem a aprovação de solicitações de dispositivos não reconhecidos e que exijam verificação adicional (por exemplo, autenticação baseada em risco).
- Desativar ou rotacionar imediatamente códigos de backup MFA e passkeys quando houver suspeita de comprometimento de contas privilegiadas.
- Aplicar o princípio de menor privilégio: restringir o escopo de contas de super‑admin e usar contas de serviço com permissões granulares para tarefas automatizadas.
- Monitorar logs de auditoria de admin console e alertas de exportação de dados (Google Takeout, download de drive) com correlação em tempo real.
- Estabelecer controles de confiança entre provedores de identidade (Google Workspace e Microsoft Entra ID), incluindo revisão de aplicativos OAuth autorizados e revogação de tokens não utilizados.
- Realizar simulações de ataque de fadiga MFA para treinar usuários a reconhecer solicitações suspeitas.
Essas medidas reduzem a superfície de ataque contra credenciais de alto privilégio e dificultam a persistência de atores que dependem de abuso de identidade em nuvem.
CyberX SOC Intelligence Bulletin
O Cold Relic demonstrou capacidade avançada de reutilizar credenciais de super‑admin do Google Workspace para obter acesso persistente a múltiplas organizações, contornando MFA e explorando passkeys e códigos de backup.
Indicadores de comprometimento (IoCs) observados
- Registro de novos dispositivos MFA em tenants do Google Workspace e Microsoft Entra ID.
- Uso de OAuth para sincronização de caixas de entrada de e‑mail com clientes externos.
- Exportação de dados via Google Takeout a partir de contas de super‑admin.
- Modificação e exclusão de alertas no Google Alert Center.
- Comunicações de phishing enviadas por contas comprometidas em aplicativos de mensagens seguros.
MITRE ATT&CK TTPs relevantes
- T1078 – Valid Accounts (uso de credenciais de super‑admin).
- T1110 – Brute Force (ataque de fadiga MFA).
- T1566 – Phishing (envio de links maliciosos via mensagens).
- T1071 – Application Layer Protocol (uso de aplicativos de mensagens para C2).
- T1027 – Obfuscated Files or Information (uso de passkeys e códigos de backup).
Recomendações operacionais para SOC
- Alertar sobre registro de novos dispositivos MFA em contas de alto privilégio.
- Correlacionar eventos de exportação de dados via Google Takeout com alterações de permissões de admin.
- Monitorar solicitações OAuth incomuns e revogar tokens não reconhecidos.
- Implementar detecção de padrões de fadiga MFA (múltiplas solicitações em curto intervalo).
- Auditar logs de Entra ID para criação de dispositivos MFA e mudanças de perfil de usuário.
Não foram identificados indicadores de comprometimento adicionais nas fontes consultadas além dos descritos acima.
Perguntas frequentes
Como o grupo Cold Relic obteve acesso inicial à primeira organização?
O acesso foi obtido por meio de um proxy residencial próximo ao alvo e de um ataque de fadiga de notificações MFA, que levou a vítima a aprovar uma solicitação de autenticação.
Quais dados foram roubados das organizações?
Os dados extraídos incluíram listas completas de funcionários, diretórios de e-mail e documentos estratégicos, além de conteúdo completo do armazenamento em nuvem.
Como o ataque se expandiu para a segunda organização?
O invasor fingiu ser um funcionário da primeira organização, enviou links de phishing que capturaram credenciais do Microsoft Entra ID e usou essas credenciais para acessar a segunda empresa.
Quais mecanismos de segurança foram contornados?
O grupo contornou o MFA através de fadiga de notificações, registro de dispositivos MFA próprios e uso de passkeys e códigos de backup não revogados.


