Backdoor Invisível em Painéis Linux Executa Comandos sem Deixar Rastros
Pesquisadores descobriram uma nova ameaça batizada de CWPdoor, que substitui o binário do Control Web Panel (CWP) em servidores Linux por uma versão trojanizada. O malware executa comandos arbitrários de forma oculta, burlando logs de acesso e complicando a detecção em ambientes corporativos críticos.
A administração de servidores Linux voltados para hospedagem web e gerenciamento corporativo frequentemente depende de ferramentas de terceiros para simplificar tarefas diárias de configuração de DNS, contas de e-mail e servidores web. O Control Web Panel (CWP), amplamente utilizado por administradores de sistemas (sysadmins) para gerenciar ambientes de produção, tornou-se recentemente o alvo de uma campanha sofisticada de intrusão cibernética.
O cenário revela como invasores buscam pontos de menor resistência em softwares de gerenciamento que operam com privilégios elevados no sistema operacional. Com a digitalização acelerada e a dependência crítica de infraestruturas centralizadas, a integridade desses painéis de controle é vital para a segurança de centenas de domínios hospedados em uma única máquina física ou virtual.
O que aconteceu?
A campanha maliciosa gira em torno da distribuição e execução furtiva de uma variante de malware conhecida como CWPdoor. Os atacantes conseguem substituir o arquivo binário legítimo do servidor web do painel, denominado cwpsrv, por uma versão modificada que incorpora um backdoor — uma porta dos fundos que permite acesso remoto não autorizado.
O processo de instalação automatizada do invasor inclui uma técnica de manipulação de metadados: após substituir o binário original, o script ajusta as marcas temporais (timestamps) dos arquivos de volta aos valores originais. Com isso, ferramentas comuns de auditoria de integridade de arquivos, como os comandos ls e stat, passam a exibir as datas inalteradas, dificultando a percepção visual de alteração por parte dos operadores de sistemas.
Análises iniciais em plataformas de inteligência de ameaças indicaram que cópias do arquivo modificado registraram detecções nulas em mecanismos antivírus no momento de sua identificação, evidenciando o uso de táticas avançadas de evasão. Embora o vetor exato de ganho inicial de privilégio raiz (root) ainda exija investigações profundas em cada ambiente afetado, amostras enviadas de servidores na América do Sul confirmam que a ameaça já atua ativamente em cenários reais.
Como funciona?
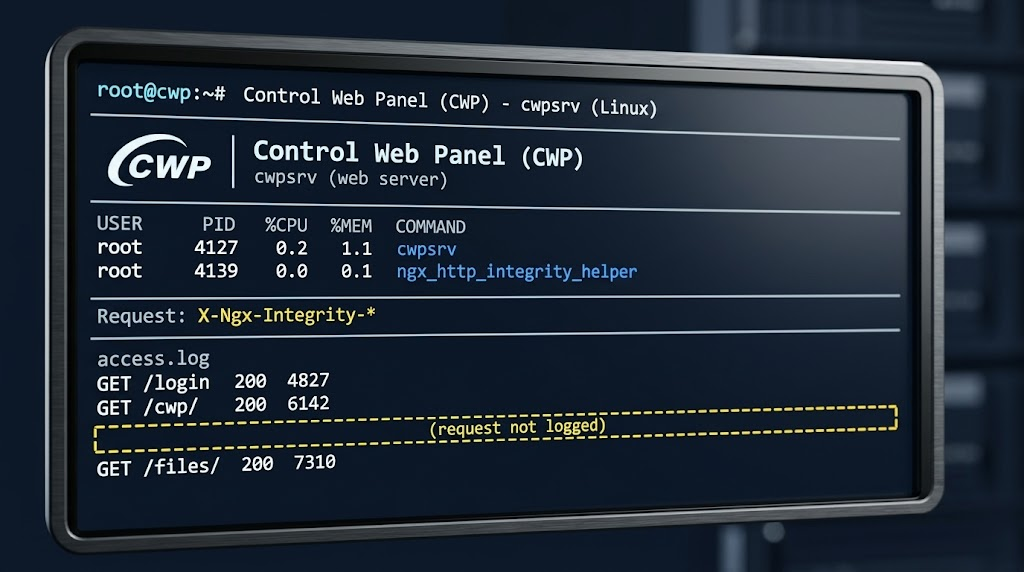
O CWPdoor opera de forma altamente integrada à infraestrutura do painel afetado. Diferente de backdoors convencionais que abrem portas TCP tradicionais expostas na rede externa, esta ameaça utiliza um canal de comunicação interno baseado em um socket Unix (ngx_http_integrity_helper) e valida requisições através de um cabeçalho HTTP personalizado (X-Ngx-Integrity).
O código do malware implementa uma janela temporal restrita de validação combinando campos específicos para assegurar proteção contra ataques de repetição (replay attacks). Além disso, o componente malicioso intercepta e altera o comportamento padrão do módulo de registro de eventos do servidor web, fazendo com que as requisições HTTP maliciosas que acionam a execução de comandos do sistema nem sequer apareçam nos arquivos de log de acesso habituais, apagando os rastros forenses imediatos.
Quem pode ser afetado?
O escopo de risco recai diretamente sobre servidores dedicados e virtuais (VPS) baseados em distribuições Linux que executam o Control Web Panel nas versões afetadas, especificamente variantes que utilizam versões vulneráveis do binário cwpsrv (como as edições 1.15.10 e 1.24.0 documentadas em relatórios de análise).
Ambientes de provedores de hospedagem de pequeno e médio porte, agências digitais, departamentos de TI corporativos e integradores de infraestrutura que utilizam o CWP para gerenciar pilhas LAMP/LEMP integradas compõem o principal ecossistema de exposição a essa classe de comprometimento.
Impactos e riscos
A presença de um backdoor com execução de código em nível privilegiado no servidor web do painel administrativo acarreta consequências severas para a continuidade dos negócios:
Comprometimento Total do Host: Como o processo do painel executa com privilégios elevados, o invasor ganha capacidade irrestrita de manipulação sobre o sistema operacional subjacente.
Movimentação Lateral: O servidor comprometido pode servir como ponto de partida para ataques a outros nós na rede corporativa interna ou infraestrutura de nuvem associada.
Exfiltração de Dados Críticos: Bases de dados de clientes, credenciais de acesso de domínios, chaves criptográficas e informações confidenciais armazenadas no servidor ficam totalmente expostas.
Indisponibilidade e Sanções Regulatórias: A alteração silenciosa de serviços pode levar a falhas operacionais prolongadas e violações graves de conformidade de privacidade (como a LGPD e o GDPR).
Análise CyberX
A emergência do CWPdoor ilustra uma tendência preocupante no cenário contemporâneo de ameaças: a evolução de implantes direcionados a componentes de infraestrutura de gerenciamento em vez do sistema operacional base. Ao sequestrar o binário de um servidor web proprietário de um painel de controle, os cibercriminosos contornam os mecanismos tradicionais de monitoramento de portas de rede e aproveitam a falsa sensação de segurança que administradores depositam em ferramentas de administração consolidadas.
O fato de o artefato malicioso apresentar taxas de detecção nulas em varreduras tradicionais de antivírus no lançamento reforça que a segurança baseada estritamente em assinaturas estáticas falha em cenários de modificação de binários legítimos. Para as equipes de resposta a incidentes (SOC) e administradores de infraestrutura, o maior alerta não reside apenas na vulnerabilidade do software, mas na capacidade do invasor de mascarar alterações de arquivos e silenciar logs, exigindo inspeções comportamentais e análise estrita de sockets e processos em tempo de execução.
Recomendações CyberX
Para mitigar os riscos associados e verificar a integridade de seus servidores, administradores de TI e equipes de segurança devem adotar imediatamente as seguintes diretrizes técnicas:
Inspeção de Sockets e Processos: Execute verificações ativas no sistema utilizando o utilitário de sockets para identificar conexões anômalas, consultando o comando
ss -axp | grep integrityem busca de referências ao socket do backdoor.Verificação de Processos e Binários: Monitore a árvore de processos do painel com
ps aux | grep cwpsrvpara identificar processos auxiliares inesperados e utilize o comandostrings /usr/local/cwpsrv/bin/cwpsrv | grep X-Ngx-Integritypara inspecionar a presença de cabeçalhos suspeitos embutidos no binário.Restauração e Atualização de Emergência: Caso a infecção seja confirmada, restaure imediatamente o binário original a partir do backup gerado pelo instalador localizado no diretório
/usr/local/cwpsrv/bin/(com prefixos comocwpsrv.prev-), atualize o painel para a versão mais recente segura e certifique-se de que o comando de socket retorne vazio.Rotação Integral de Credenciais: Como o backdoor concede execução arbitrária de comandos, altere imediatamente todas as senhas de acesso ao painel de controle, chaves SSH, credenciais de banco de dados e tokens de API associados ao servidor.
Auditoria Forense Completa do Host: Trate o servidor afetado como totalmente comprometido, realizando uma varredura completa em busca de persistências secundárias (como cron jobs maliciosos, chaves SSH autorizadas inseridas indevidamente e outros artefatos de malware como o Ebury).
Indicadores de Comprometimento (IoCs)
Script de Instalação (MD5):
e505d4ffa21cf494a5dc2d7c8f4f1236(cwpsrv_update.sh)Binário Comprometido v1.15.10 (MD5):
965aea67fb40de1bab5169ada993349f(cwpsrv)Binário Comprometido v1.24.0 (MD5):
d3f4e95113d49ab3991b45e457bda75b(cwpsrv)Servidor de Download Associado (IP):
136.0.141.71
Conclusão
A descoberta do CWPdoor reforça que os painéis de controle de servidores representam superfícies críticas de ataque frequentemente subestimadas pelas organizações. A sofisticação na ocultação de modificações binárias e na supressão de logs exige que os profissionais de TI abandonem a confiança cega em ferramentas de administração padrão e adotem uma postura de verificação contínua de integridade e monitoramento comportamental em profundidade.
Perguntas frequentes
O que é o CWPdoor?
O CWPdoor é um malware que substitui o binário legítimo do Control Web Panel (CWP) em servidores Linux por uma versão trojanizada com um backdoor para acesso remoto não autorizado.
Como o CWPdoor evita a detecção?
O invasor manipula os timestamps dos arquivos modificados para que correspondam aos originais, além de usar um canal de comunicação interno por socket Unix e suprimir o registro de eventos maliciosos nos logs.
Quais versões do Control Web Panel foram afetadas?
O relatório documenta variantes vulneráveis do binário cwpsrv nas versões 1.15.10 e 1.24.0 do Control Web Panel.