Apple Vai Iniciar Varredura de Segurança em Links Públicos do iCloud a Partir do iOS 27.3
Com a liberação das primeiras compilações beta para desenvolvedores, a gigante de Cupertino altera o paradigma de privacidade para arquivos e fotos compartilhados publicamente, removendo a criptografia ponta a ponta (E2EE) nesses links e gerando debates no setor de segurança da informação.
A Apple anunciou uma alteração sensível em sua arquitetura de compartilhamento de dados em nuvem que impacta diretamente usuários corporativos e particulares. Com a chegada oficial das versões 27.3 do iOS, iPadOS, macOS e visionOS — cujos testes beta já encontram-se em andamento —, a companhia passará a inspecionar conteúdos compartilhados no iCloud Photos e iCloud Drive por meio da opção "Qualquer pessoa com o link" em busca de conteúdo considerado nocivo.
A atualização, detalhada nos documentos de suporte técnicos atualizados pela empresa, estabelece um precedente importante sobre os limites entre a privacidade ponta a ponta e a moderação de conteúdo em ecossistemas fechados de grande escala.
O Mecanismo da Mudança e o Fim da Criptografia em Links Públicos
Até o momento, o ecossistema de armazenamento em nuvem da Apple mantinha padrões rigorosos de criptografia, mesmo para dados em trânsito e repouso. No entanto, a nova diretriz técnica aponta que, ao gerar um link de acesso público (onde qualquer indivíduo com o endereço consegue visualizar o arquivo sem autenticação prévia), o arquivo perderá a proteção de criptografia de ponta a ponta (E2EE) assim que a versão 27.3 for distribuída ao público geral.
Essa remoção do véu criptográfico ocorrerá mesmo que o usuário tenha o recurso de Proteção Avançada de Dados (Advanced Data Protection - ADP) ativado em sua conta. A justificativa técnica da Apple baseia-se no fato de que links públicos inerentemente tornam os dados acessíveis a terceiros externos e à própria infraestrutura de servidores da empresa, que atuará ativamente na varredura automatizada ou manual desses repositórios abertos.
É fundamental destacar que a alteração afetará estritamente os arquivos com compartilhamento aberto e irrestrito. Conteúdos enviados e compartilhados exclusivamente com "Pessoas que você escolher" continuarão integralmente protegidos pelas chaves criptográficas sob o controle exclusivo do usuário.
Riscos, Consequências Operacionais e Controvérsias
A documentação técnica disponibilizada pela Apple nos ambientes de testes gerou discussões acaloradas entre analistas de privacidade, engenheiros de redes e profissionais de conformidade devido a lacunas interpretativas importantes:
Falta de Definição Clara: Os documentos de suporte iniciais não especificam de forma granular o escopo técnico do que é classificado como "conteúdo nocivo", gerando incertezas sobre falsos positivos em arquivos legítimos de empresas, pesquisas ou materiais protegidos.
Sanções Severas: Contas que armazenem ou disseminem materiais sinalizados pelos sistemas de moderação da Apple enfrentarão consequências severas, que incluem a remoção imediata do conteúdo, o bloqueio definitivo do ID Apple associado, a restrição para a criação de novos cadastros com as mesmas credenciais de contato e o acionamento de autoridades policiais quando aplicável.
Impacto no Ambiente Corporativo: Profissionais de TI e pequenas empresas que utilizam links rápidos do iCloud para o envio de documentos de trabalho públicos ou portfólios precisam revisar antecipadamente seus fluxos operacionais para evitar exposição indesejada ou interrupção de serviços com a chegada do novo sistema.
Análise CyberX
A decisão da Apple de inspecionar links públicos no iCloud — com implementação prevista para o ciclo do iOS 27.3 — reflete uma tendência global e complexa de conciliação entre a segurança pública, o combate a abusos e a privacidade individual. Do ponto de vista da engenharia de segurança, a remoção da criptografia ponta a ponta em links públicos é uma consequência arquitetônica inevitável: se um link é aberto a qualquer ponto da internet sem autenticação mútua baseada em chaves de usuário, a infraestrutura intermediária precisa decodificar e processar o fluxo para validá-lo.
Para os administradores de redes, diretores de TI e equipes de segurança defensiva (Blue Team), o anúncio serve como um alerta preventivo sobre a governança de dados em nuvem:
Governança de Shadow IT: Funcionários que utilizam contas pessoais ou o ecossistema corporativo da Apple para hospedar arquivos de trabalho via links abertos passam a expor a organização a auditorias automatizadas externas assim que a atualização for aplicada.
Revisão de Ativos Expostos: Recomenda-se um inventário antecipado de todos os links públicos ativos em unidades de armazenamento em nuvem, encerrando o compartilhamento de links estáticos desnecessários antes da atualização oficial.
Segurança por Design: Ambientes corporativos que lidam com dados sensíveis, propriedade intelectual ou documentação fiscal devem priorizar cofres de dados internos, servidores locais blindados (como instâncias Nextcloud isoladas) ou soluções de compartilhamento estritamente controladas por identidade e controle de acesso baseado em funções (RBAC).
A medida demonstra que a conveniência do acesso público na nuvem cobra um preço em termos de soberania e visibilidade sobre os dados armazenados.
Recomendações de Segurança
Auditoria Preventiva de Links: Acesse o painel de gerenciamento de armazenamento do iCloud e desative todos os links de compartilhamento público ("Qualquer pessoa com o link") que não sejam estritamente necessários antes do desploys do iOS 27.3.
Adoção de Alternativas Restritas: Sempre que houver necessidade de colaboração externa, utilize o compartilhamento direcionado a endereços de e-mail específicos ("Pessoas que você escolher") para preservar a integridade da criptografia ponta a ponta.
Conscientização de Equipes: Treine equipes de desenvolvimento e suporte para evitar o uso de ferramentas de consumo em massa no tráfego de documentação técnica confidencial da empresa.
Perguntas frequentes
O que muda no compartilhamento do iCloud a partir do iOS 27.3?
A Apple passará a realizar varreduras automatizadas e inspecionar conteúdos compartilhados via links públicos no iCloud Photos e iCloud Drive, removendo a criptografia ponta a ponta desses links.
A Proteção Avançada de Dados (ADP) protege os links públicos contra essa varredura?
Não. A remoção da criptografia ponta a ponta nos links públicos ocorrerá mesmo que o usuário tenha o recurso de Proteção Avançada de Dados ativado em sua conta.
Arquivos compartilhados de forma privada também serão inspecionados?
Não. Conteúdos compartilhados exclusivamente com pessoas escolhidas pelo usuário continuarão protegidos integralmente pelas chaves criptográficas sob controle exclusivo do usuário.
 Falha crítica no APT permite ataques Man-in-the-Middle e execução de código como root em Debian e Ubuntu
 Canal de atualização do cPGuard é comprometido e distribui backdoor para servidores Linux
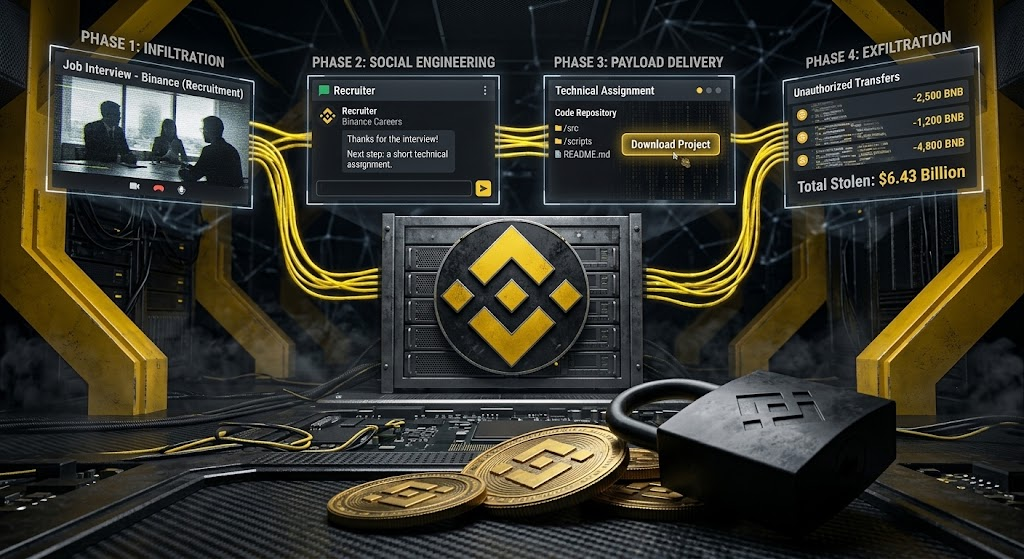 Binance detalha ataque de US$ 6,34 bilhões iniciado com falsas entrevistas de emprego e comprometimento de ferramentas de IA