Falha crítica no APT permite ataques Man-in-the-Middle e execução de código como root em Debian e Ubuntu
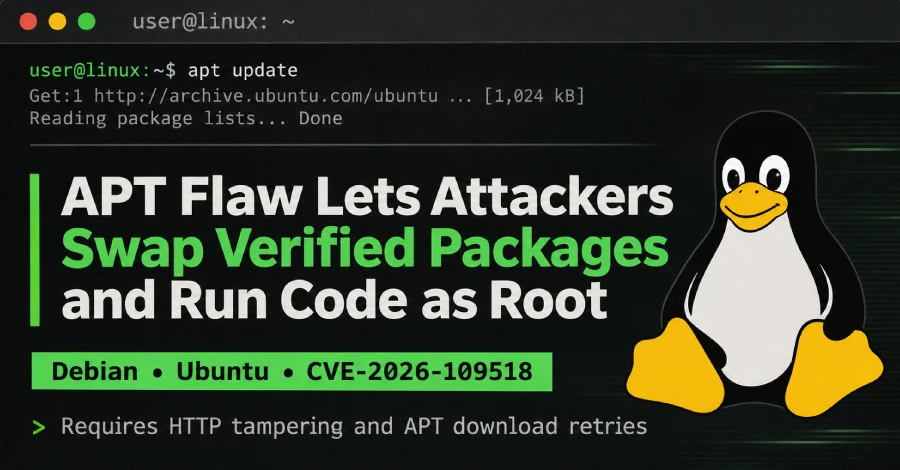
Vulnerabilidade CVE-2026-109518 permite que invasores interceptem downloads de pacotes e substituam arquivos legítimos por versões maliciosas, comprometendo sistemas Linux com privilégios administrativos.
Pesquisadores e desenvolvedores do Debian, Ubuntu e APT divulgaram uma vulnerabilidade de segurança no Advanced Package Tool (APT), ferramenta responsável pelo gerenciamento e instalação de pacotes em distribuições Linux.
Identificada como CVE-2026-109518, a falha permite que um invasor posicionado entre o sistema da vítima e o servidor de pacotes manipule o processo de download, substituindo arquivos legítimos por conteúdo controlado pelo atacante.
O problema é particularmente preocupante porque a exploração pode resultar na execução de código arbitrário com privilégios de root, concedendo ao invasor controle administrativo sobre o sistema comprometido.
O que aconteceu
A vulnerabilidade está relacionada ao tratamento inadequado de arquivos durante a retomada de downloads HTTP e ao comportamento de repetição automática de transferências do APT.
Em determinadas condições, o gerenciador pode reutilizar hard links e combinar downloads distintos após redirecionamentos HTTP, comprometendo o mecanismo de verificação dos pacotes.
Na prática, um atacante capaz de manipular o tráfego entre o cliente APT e o servidor de distribuição pode utilizar redirecionamentos e respostas temporárias de erro para provocar novas tentativas de download.
Esse comportamento abre uma oportunidade para substituir um pacote previamente verificado por outro contendo código malicioso.
Como os pacotes são instalados com privilégios administrativos, a execução do conteúdo comprometido pode ocorrer como root.
Análise técnica
A exploração depende de algumas condições específicas:
O atacante precisa conseguir manipular o tráfego entre o cliente e o servidor de pacotes.
O APT precisa seguir redirecionamentos HTTP.
A configuração
Acquire::Retriesprecisa estar habilitada com valor diferente de zero.O processo de instalação do pacote precisa ocorrer para que o conteúdo malicioso seja executado.
Um detalhe importante é que o comportamento de repetição automática passou a ser habilitado por padrão a partir do APT 2.3.2, presente nas gerações associadas ao Debian 12 e Ubuntu 22.04.
O problema não representa uma falha genérica de execução remota em qualquer máquina Linux. A exploração depende da posição do atacante na comunicação e das condições específicas de transferência dos pacotes.
Sistemas afetados
A vulnerabilidade atinge distribuições que utilizam versões vulneráveis do APT, incluindo Debian, Ubuntu e sistemas derivados.
Entre as versões identificadas estão:
Debian
Debian 12 Bookworm: correção na versão 2.6.2.
Debian 13 Trixie: correção na versão 3.0.4.
Debian Testing: versão 3.3.5 identificada como vulnerável no momento da divulgação.
Debian 11 Bullseye: correção disponibilizada na versão 2.2.5.
Ubuntu
Ubuntu 26.10: correção na versão 3.3.3ubuntu0.1.
Ubuntu 26.04 LTS: correção na versão 3.2.1ubuntu0.1.
Ubuntu 24.04 LTS: correção na versão 2.8.4ubuntu0.1.
Ubuntu 22.04 LTS: correção na versão 2.4.15ubuntu0.1.
Ubuntu 20.04 LTS: correção disponibilizada pelo Ubuntu Pro.
Ubuntu 18.04 LTS: correção disponibilizada pelo Ubuntu Pro.
Ubuntu 16.04 LTS: correção disponibilizada pelo Ubuntu Pro.
Ubuntu 14.04 LTS: correção disponibilizada pelo Ubuntu Pro.
As versões corrigidas devem ser confirmadas nos repositórios oficiais de cada distribuição antes da implantação.
Impactos para ambientes corporativos
A exploração bem-sucedida pode comprometer diretamente a integridade e a segurança de servidores Linux.
Entre os principais riscos estão:
Execução de código malicioso com privilégios administrativos.
Comprometimento de servidores responsáveis por aplicações corporativas.
Instalação de componentes maliciosos durante atualizações legítimas.
Possibilidade de alteração de configurações e arquivos do sistema.
Exposição de informações armazenadas nos servidores.
Comprometimento de ambientes de infraestrutura e serviços dependentes.
Em ambientes corporativos, o risco merece atenção especial em servidores que realizam atualizações automatizadas por meio de proxies, mirrors ou repositórios internos.
Análise CyberX
A vulnerabilidade evidencia um aspecto importante da segurança de infraestrutura Linux: a confiança no processo de atualização de pacotes.
O APT é um componente fundamental para a manutenção de servidores Debian e Ubuntu. Por isso, uma falha que permite contornar a integridade dos arquivos durante o processo de instalação representa um risco significativo para ambientes corporativos.
Um cenário particularmente preocupante envolve servidores que utilizam repositórios espelhados, proxies HTTP ou mecanismos automatizados de atualização.
Caso um atacante consiga manipular a comunicação durante uma instalação, poderá introduzir conteúdo malicioso em um processo que normalmente é considerado confiável pelos administradores.
Outro ponto relevante é a possibilidade de configurações personalizadas ampliarem a exposição de sistemas antigos que, originalmente, não utilizariam a repetição automática de downloads.
Para equipes de infraestrutura e segurança, a recomendação é tratar o gerenciamento de atualizações como parte da superfície de ataque, e não apenas como uma atividade operacional.
Recomendações de segurança
A CyberX recomenda que administradores de sistemas Linux priorizem as seguintes medidas:
Atualização imediata do APT
Verificar a versão instalada e aplicar as atualizações de segurança disponibilizadas pelos respectivos mantenedores.
Auditoria das configurações
Verificar a presença da diretiva Acquire::Retries nos arquivos de configuração do APT, especialmente em sistemas antigos que receberam personalizações.
Revisão dos repositórios
Validar a origem dos pacotes utilizados, priorizando repositórios oficiais e mirrors confiáveis.
Proteção da comunicação
Priorizar fontes de pacotes com HTTPS e revisar a configuração de proxies e mecanismos intermediários de comunicação.
Monitoramento
Analisar registros de instalação, tentativas repetidas de download, redirecionamentos inesperados e alterações suspeitas realizadas durante operações do APT.
Gestão de vulnerabilidades
Incluir a verificação do pacote APT no processo periódico de gerenciamento de vulnerabilidades dos servidores Linux.
Indicadores de comprometimento
Até o momento, os comunicados consultados não apresentam indicadores de comprometimento específicos associados à exploração dessa vulnerabilidade.
A ausência de IoCs publicados não significa que não possam existir tentativas de exploração.
Conclusão
A CVE-2026-109518 demonstra como falhas em componentes fundamentais do sistema operacional podem comprometer mecanismos considerados confiáveis, como o gerenciamento e a instalação de atualizações.
Embora a exploração dependa de condições específicas de rede e configuração, a possibilidade de execução de código com privilégios de root torna a vulnerabilidade especialmente relevante para administradores de infraestrutura.
A aplicação das correções oficiais, a revisão das configurações do APT e a validação dos repositórios utilizados devem ser tratadas como prioridades para organizações que mantêm servidores Debian e Ubuntu.
Perguntas frequentes
O que é a vulnerabilidade CVE-2026-109518 no APT?
É uma falha de segurança no Advanced Package Tool que permite a interceptação e manipulação do download de pacotes, podendo levar à execução de código arbitrário com privilégios de root.
Quais sistemas operacionais são afetados pela falha no APT?
A vulnerabilidade atinge distribuições Linux que utilizam versões vulneráveis do APT, incluindo Debian, Ubuntu e sistemas derivados.
Como funciona a exploração dessa vulnerabilidade?
Um atacante posicionado entre o cliente e o servidor de pacotes utiliza redirecionamentos HTTP e erros temporários para provocar novas tentativas de download, substituindo pacotes legítimos por arquivos maliciosos.
Quais medidas devem ser tomadas para mitigar a falha?
As organizações devem atualizar imediatamente o APT, auditar as configurações da diretiva Acquire::Retries, priorizar repositórios com HTTPS e monitorar os registros de instalação.